
BÀI VIẾT
40% Lỗ Hổng Đã Có Bản Vá Vẫn Chưa Được Vá Sau 180 Ngày
Báo cáo ngày 2/11 của Echo theo dõi 40.000 vòng đời lỗ hổng trên 250 dự án container mã nguồn mở: 89% đã có bản vá sẵn, nhưng 40% vẫn chưa được vá sau hơn 180 ngày. Điểm nghẽn không phải phát hiện bằng AI — mà là áp dụng bản vá.
Trong bài viết
Nhóm nghiên cứu bảo mật của Anthropic thả một model tên Mythos vào một đống mã nguồn mở và bảo nó đi tìm lỗi. Nó trả về 23.019 lỗ hổng tiềm năng. Hầu hết là nhiễu — chỉ khoảng 1.900 trong số đó được con người xem lại. Nhưng những cái được xem lại thì đứng vững: hơn 90% là lỗ hổng thật.
Đây mới là con số thực sự quan trọng, công bố ngày 2/11 trong báo cáo 2026 của nhóm nghiên cứu Echo về quản trị lỗ hổng bằng AI: tốc độ xem lại nhanh đó chẳng có ý nghĩa gì nếu 40% lỗ hổng đã có bản vá sẵn vẫn chưa được vá sau 180 ngày. Echo lấy số liệu này từ 40.000 vòng đời lỗ hổng trên 250 dự án container mã nguồn mở, cộng với khảo sát hơn 80 lãnh đạo bảo mật. Tiêu đề đáng chú ý không phải “AI tìm ra nhiều lỗi hơn”. Mà là tìm ra nhiều lỗi hơn chưa bao giờ là điểm nghẽn thực sự.
Khoảng trống, tính bằng con số của chính Echo
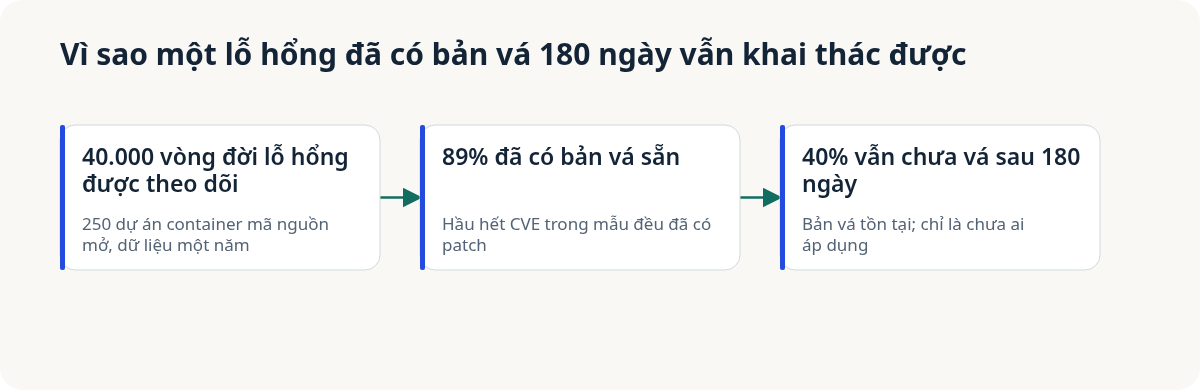
89% CVE trong mẫu khảo sát của Echo đã có bản vá sẵn vào thời điểm được đo. Đây không phải con số sát nút — chín trong mười lỗ hổng trong tập dữ liệu này có thể giải quyết ngay khi ai đó chạy một lệnh cập nhật. Vậy mà 40% trong số lỗ hổng có thể vá đó vẫn nằm trong image container hơn sáu tháng sau khi bản vá phát hành. Không phải vì không có bản vá. Mà vì chẳng ai áp dụng nó.
Chấm điểm mức độ nghiêm trọng cũng không cứu được bạn ở đây. Echo đối chiếu 27 CVE đã công bố với dữ liệu khai thác thực tế ngoài đời và thấy 14 trong số đó — hơn một nửa — có sai lệch về mức độ nghiêm trọng. Một lỗi được chấm điểm thấp có thể lại là lỗi đang bị khai thác ngoài thực tế; một lỗi chấm điểm nghiêm trọng có thể là lỗi chưa ai chạm tới. Nếu hàng đợi vá lỗi của bạn chỉ sắp xếp theo điểm CVSS, bạn đang ưu tiên dựa trên dữ liệu tự mâu thuẫn với chính nó hơn một nửa thời gian.
Con số của Mythos ở trên đáng để dừng lại suy nghĩ thêm, vì điểm nghẽn tương tự xuất hiện sớm hơn một bước trong quy trình. Mythos đưa ra 23.019 lỗ hổng tiềm năng, và chỉ khoảng 1.900 trong số đó — khoảng 8% — được con người xem lại trước khi ai đó tin vào kết quả. Đây không phải lỗi của riêng Mythos. Đó là việc phát hiện thì nhanh và rẻ, còn xem lại thì chậm và đắt — đúng hình dạng với khoảng trống 89% có bản vá nhưng 40% chưa vá phía dưới quy trình. Mỗi bước trong chuỗi này đều có thể tạo ra kết quả nhanh hơn tốc độ con người có thể xử lý, và chồng thêm AI phát hiện lên trên một hàng đợi xem lại và vá lỗi đã quá tải không khép lại khoảng trống đó. Nó chỉ làm backlog phình to hơn trước khi ai đó động vào.
Nơi đồng hồ chạy thực sự nhanh
Dòng thời gian khai thác kể một câu chuyện khác tùy góc nhìn. Chỉ khoảng một trong bốn lỗ hổng mã nguồn mở bị khai thác trong vòng một ngày sau công bố — kẻ tấn công hầu như không chạy đua với team vá lỗi, mà nhặt những lỗ hổng vẫn còn mở sau nhiều tháng. So với việc phát hành package độc hại: 65% package bị chiếm đoạt được gắn cờ trong vòng 24 giờ sau khi phiên bản xấu xuất hiện. Hệ sinh thái mã nguồn mở rất nhanh bắt kẻ lén đưa package độc hại mới vào, và rất chậm gỡ một lỗ hổng cũ, đã biết, có thể vá khỏi production. Lệch pha đó ngược hoàn toàn với nơi rủi ro thực sự nằm.
Lời giải thích trung thực cho sự lệch pha này có lẽ không phải do lười. Vá một dependency trong image container nghĩa là rebuild, test lại, deploy lại một thứ đang chạy ổn — khó đánh đổi vào một buổi chiều thứ Ba cho một lỗi chưa ai khai thác. Gắn cờ một package độc hại thì ngược lại: quyết định một lần, không rủi ro hồi quy, gỡ và chặn là xong. Cả hai phản ứng hợp lý ở quy mô cá nhân, nhưng chồng lên toàn ngành thì tạo ra đúng mẫu hình Echo đo được: nhanh với mối đe dọa mới, chậm với mối đe dọa cũ, và rủi ro âm thầm dồn vào nhóm thứ hai.
Điều này có ý nghĩa gì nếu bạn đang dùng công cụ scan bằng AI
Những công cụ kiểu Mythos sẽ tiếp tục xuất hiện trong pipeline bảo mật, và các con số ở đầu funnel sẽ tiếp tục trông ấn tượng — tìm được nhiều ứng viên hơn, độ phủ rộng hơn, tự tin hơn rằng không có gì lọt qua review. Không điều nào trong số đó chạm vào vấn đề Echo đo được: khoảng trống giữa “chúng ta biết về lỗ hổng này” và “chúng ta đã làm gì với nó” mà một model phát hiện chính xác 90% không tự khép lại được. Việc thực tế cần làm ở đây khá nhàm chán, và nó không phải một công cụ mới. Lấy backlog lỗ hổng của chính bạn ra và sắp xếp theo tuổi của bản vá có sẵn, không phải theo điểm severity. Nếu có thứ bạn có thể vá từ tháng Tư mà đến tháng Mười Một vẫn còn mở, đó là con số đáng mang ra trước team trước buổi demo công cụ scan AI tiếp theo, không phải sau.
Tỷ lệ chính xác 90% trên các phát hiện đã xem lại của Mythos là thật, và là dấu hiệu cho thấy phát hiện lỗ hổng bằng AI đã qua giai đoạn thổi phồng. Nhưng nó chỉ trả lời một câu hỏi team bảo mật đã có đủ câu trả lời. Câu hỏi còn mở là vận hành, không phải kỹ thuật — không model nào vá được một sơ đồ tổ chức không ai sở hữu việc triển khai bản vá. Vậy nên hãy đo thử trước khi dùng công cụ scan AI tiếp theo: năm bản vá gần nhất của bạn mất bao lâu từ lúc “có bản vá” đến lúc “triển khai xong”, không phải từ lúc “tìm ra”. Nếu con số đó đã tính bằng tháng, một engine phát hiện nhanh hơn chỉ dời điểm nghẽn lên sớm hơn, nơi nó khó nhìn thấy hơn — không loại bỏ nó.
Nguồn
Security Boulevard: AI is accelerating vulnerability discovery — what happens next matters more (2/11/2026, đưa tin về báo cáo quản trị lỗ hổng 2026 của Echo).
Bài viết liên quan
· 6 phút đọc
agentic-ai
76% Agent AI Đang Ngủ Im. Không Cái Nào Mất Chìa Khóa.
Báo cáo 2026 của Arrakis Security cho thấy hầu hết agent AI ngủ im sau vài tháng nhưng vẫn giữ credential còn sống — 19% dùng API key không hết hạn, và một phần tư có thể bị kích hoạt bởi webhook không ký từ bên ngoài tổ chức.
Đọc tiếp
· 5 phút đọc
an-ninh-ai
Benchmark An Ninh Của Gemini 4 Carbon Có Một Dấu Hoa Thị
Gemini 4 Carbon mới của Google đạt 88,2% trên SEC-bench Pro và 71% trên CWE-bench cho việc tìm và sửa lỗ hổng thật. Chính Google nói các con số này không có guardrail, và quyền truy cập hiện chỉ dành cho defender đã được kiểm duyệt.
Đọc tiếp
· 5 phút đọc
agentic-ai
EMBRACE: Lỗi Trình Duyệt Giấu Trong Năm Công Cụ Coding AI
Forever Security phát hiện Cursor, GitHub Copilot, Claude Desktop, VS Code và Codex đều nhúng trình duyệt với quyền lớn hơn trình duyệt thật — dẫn tới thực thi code, đánh cắp file và giả mạo địa chỉ. Hai trong năm lỗi vẫn chưa được vá.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.