
BÀI VIẾT
EMBRACE: Lỗi Trình Duyệt Giấu Trong Năm Công Cụ Coding AI
Forever Security phát hiện Cursor, GitHub Copilot, Claude Desktop, VS Code và Codex đều nhúng trình duyệt với quyền lớn hơn trình duyệt thật — dẫn tới thực thi code, đánh cắp file và giả mạo địa chỉ. Hai trong năm lỗi vẫn chưa được vá.
Trong bài viết
Ngày 23/7/2026. Đó là lúc nhà nghiên cứu Gal Weizman của Forever Security báo cáo lỗi đầu tiên cho Anthropic và OpenAI. Bài công bố công khai chỉ ra mắt ngày 29/10, ba tháng sau, và đến lúc đó danh sách đã phình ra năm công cụ: Cursor, GitHub Copilot, Claude Desktop, VS Code, và Codex. Hai trong năm công cụ đó vẫn khai thác được tại thời điểm công bố.
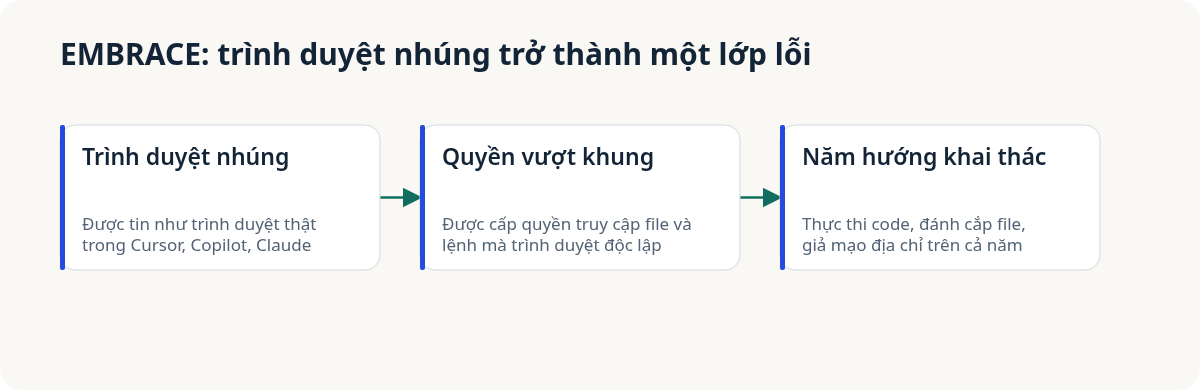
Weizman gọi lớp lỗi này là EMBRACE, viết tắt của embedded browser (trình duyệt nhúng). Tóm một câu: mỗi công cụ coding này nhúng một trình duyệt vào bên trong app, và mỗi công cụ đó cấp cho trình duyệt đó những quyền mà một trình duyệt thật không bao giờ có. Một tab Chrome bình thường không đọc được SSH key của bạn. Một trình duyệt nhúng, ở ít nhất ba trong số các công cụ này, đọc được.
Ba kiểu lỗi khác nhau xuất hiện, không phải một. Cursor bị thực thi code tùy ý: một trang web có thể giấu lệnh trong HTML mà composer của agent đọc và chạy như command thật, không cần người dùng click gì ngoài việc mở trang đó ra. GitHub Copilot bị giả mạo địa chỉ: một trang có thể làm thanh địa chỉ hiện “github.com/login” trong khi thực ra đang tải một form phishing, vì hiển thị thanh địa chỉ và đích điều hướng thật không bị ràng với nhau như trong Chrome hay Firefox. Claude Desktop, VS Code, và Codex đều dính lỗi đọc file qua một cửa khác — web worker chạy ngầm bỏ qua giới hạn thư mục mà phần còn lại của app vẫn áp, nên một trang độc hại có thể quét toàn bộ đĩa và lấy ra file .env, token npm, và database credential của trình duyệt.
Ai vá, ai lặng thinh
Cursor vá âm thầm ngày 1/10, ba tuần sau khi nhận báo cáo ngày 10/9, và từ chối bình luận hay công bố advisory. GitHub vá Copilot độc lập trong bản 1.1.29 ngày 13/10 — độc lập nghĩa là họ tự tìm ra hoặc nhận tin từ kênh khác, không phải từ báo cáo này, và cũng không trả lời câu hỏi của báo chí. Hai vendor đã vá một lỗ hổng an ninh thật mà không nói cho người dùng biết đã vá gì hay vì sao.
Ba cái còn lại mới là phần khó chịu. Anthropic từ chối báo cáo về Claude Desktop, gọi đó là vấn đề ranh giới “Workspace Trust” — không phải lỗi, theo cách họ định nghĩa — cho đến khi Noma Security gửi một báo cáo gần giống y hệt sau đó và Anthropic chấp nhận báo cáo đó là hợp lệ. Cùng một lỗ hổng, hai kết luận khác nhau tùy ai gửi email. Microsoft cũng gọi lỗi VS Code là vấn đề workspace-trust không hợp lệ, và lỗi đó vẫn chưa được vá. OpenAI xác nhận Codex không có bất kỳ giới hạn truy cập file cục bộ nào cả và nói đang “làm việc để xử lý”, nhưng ba tháng sau lần liên hệ đầu tiên thì đó chưa phải một bản vá.
Mình không nghĩ “workspace trust” là một câu trả lời đứng vững ở đây. Workspace trust là mô hình để quyết định có nên chạy code từ một thư mục bạn vừa mở hay không. Nó chưa bao giờ được thiết kế để bao trùm việc một trang web load trong trình duyệt nhúng đọc file ngoài thư mục đó hoàn toàn. Gọi đó là cùng một loại rủi ro là một lỗi phân loại, và đây là kiểu lỗi phân loại rất tiện khi bản vá thật tốn kém.
Nếu bạn đang dùng một trong các công cụ này
Nếu bạn đang mở Codex hoặc VS Code với bất kỳ kiểu preview web hay panel trình duyệt nào đang hoạt động, bạn đang có một đường đọc file chưa vá nằm ngay trong công cụ bạn chắc dùng hằng ngày. Yếu tố kích hoạt thực tế không phải một trang web đáng ngờ bạn chẳng bao giờ ghé — mà là bất kỳ trang nào chính agent tự mở trong lúc làm việc: một trang documentation, một kết quả Stack Overflow, một trang mà một dependency bị prompt-injection chuyển hướng tới. Bạn không có cách nào audit mọi trang mà agent quyết định mở.
Hãy xoay vòng bất cứ thứ gì một session trình duyệt nhúng có thể chạm tới, nếu bạn đã mở Claude Desktop, VS Code, hoặc Codex với nội dung chưa kiểm chứng trên màn hình trong vài tháng qua — SSH key, giá trị .env, token npm và GitHub. Nghe có vẻ quá tay, cho đến khi bạn nhớ ra exploit này không cần bạn làm gì ngoài việc mở trang đó ra. Ở đâu có thể, tắt hoặc tránh dùng tính năng trình duyệt nhúng cho đến khi có bản vá thật, không phải một thông cáo báo chí nói về bản vá.
Bài học rộng hơn cho ai đang xây công cụ agentic: trình duyệt nhúng không phải một trình duyệt dán logo vào sản phẩm AI. Chrome và Firefox mất hai thập kỷ xây các ranh giới sandbox xung quanh chính những quyền mà các công cụ này trả ngược lại cho nội dung web vì tiện cho tính năng. Nếu sản phẩm của bạn nhúng một trình duyệt, nó kế thừa mọi giả định mà mô hình sandbox đó dựa vào, và bỏ qua sandbox vì nó bất tiện cho tính năng là cách bạn kết thúc với năm vendor trả lời cùng một câu hỏi theo năm cách khác nhau, ba tháng sau báo cáo đầu tiên.
Nguồn
Forever Security: EMBRACE — How We Hacked the Browsers Embedded in Top Five Desktop AI Assistants (công bố gốc, truy cập 30/10/2026).
The Register: Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched (29/10/2026).
Bài viết liên quan
· 6 phút đọc
agentic-ai
Chợ Plugin Antigravity Của Google Đưa Lớp Bảo Vệ Thành Một Lựa Chọn Cài Thêm
Plugin google-cloud-developer mới của Google gói năm kỹ năng — bám tài liệu gốc, kiểm an toàn lệnh gcloud, hướng xác thực an toàn — vào một lệnh cài cho chợ plugin Antigravity. Lớp bảo vệ là thật, nhưng là lựa chọn cài thêm, không phải mặc định của platform.
Đọc tiếp
· 6 phút đọc
an-ninh-ai
40% Lỗ Hổng Đã Có Bản Vá Vẫn Chưa Được Vá Sau 180 Ngày
Báo cáo ngày 2/11 của Echo theo dõi 40.000 vòng đời lỗ hổng trên 250 dự án container mã nguồn mở: 89% đã có bản vá sẵn, nhưng 40% vẫn chưa được vá sau hơn 180 ngày. Điểm nghẽn không phải phát hiện bằng AI — mà là áp dụng bản vá.
Đọc tiếp
· 6 phút đọc
agentic-ai
76% Agent AI Đang Ngủ Im. Không Cái Nào Mất Chìa Khóa.
Báo cáo 2026 của Arrakis Security cho thấy hầu hết agent AI ngủ im sau vài tháng nhưng vẫn giữ credential còn sống — 19% dùng API key không hết hạn, và một phần tư có thể bị kích hoạt bởi webhook không ký từ bên ngoài tổ chức.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.