
BÀI VIẾT
76% Agent AI Đang Ngủ Im. Không Cái Nào Mất Chìa Khóa.
Báo cáo 2026 của Arrakis Security cho thấy hầu hết agent AI ngủ im sau vài tháng nhưng vẫn giữ credential còn sống — 19% dùng API key không hết hạn, và một phần tư có thể bị kích hoạt bởi webhook không ký từ bên ngoài tổ chức.
Trong bài viết
76%. Đó là tỷ lệ agent AI đã bật, trong số hàng nghìn agent đang chạy production, không hoạt động trong 60 ngày gần nhất khi Arrakis Security lấy dữ liệu telemetry. Không bị tắt. Không bị gỡ bỏ. Vẫn bật, đang ngủ, và — đây là phần quan trọng — vẫn giữ nguyên mọi credential và kết nối từng được cấp. Arrakis công bố con số này ngày 26/10 trong báo cáo 2026 Autonomous Agents Threat Report, dựa trên mười hai tuần dữ liệu production ẩn danh trên toàn bộ khách hàng của họ.
CEO Arrakis, Tal Baron, gói gọn vấn đề gốc rễ trong một câu: “Khi một agent ngừng được dùng, không ai gỡ bỏ gì cả, vì ở hầu hết công ty không ai sở hữu nó.” Đó không phải lỗ hổng công nghệ. Đó là lỗ hổng trong sơ đồ tổ chức khoác áo một báo cáo bảo mật, và đó là cách đọc hữu ích hơn cho mọi con số phía sau.
Những con số thực sự cộng dồn
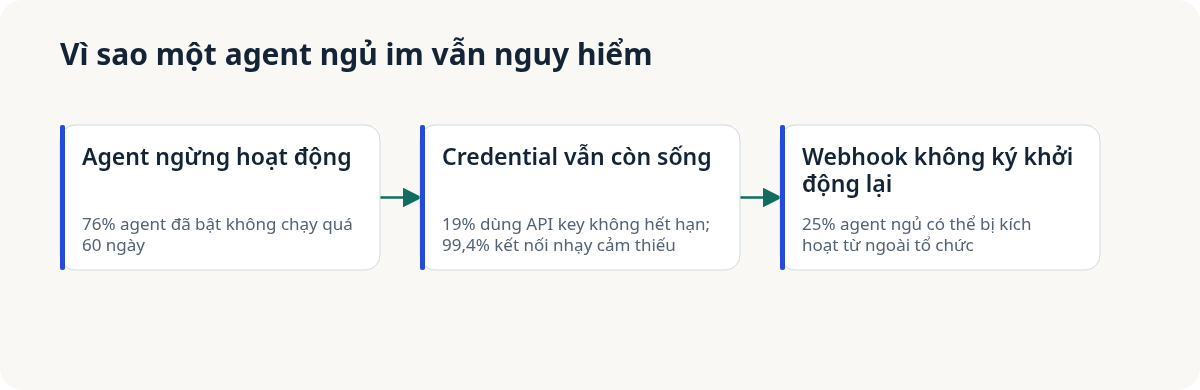
44% agent trong mẫu khảo sát không chạy quá 180 ngày — nên con số 76% ở mốc 60 ngày không phải agent đang giữa hai dự án, mà là agent đã nghỉ hưu trên thực tế mà chưa ai tuyên bố điều đó. 70% tổng số agent trong mẫu kết nối tới ít nhất một hệ thống nhạy cảm: database, hệ thống ticket, code repo, API thanh toán. Trong số các kết nối nhạy cảm đó, 99,4% không có cơ chế DLP (ngăn rò rỉ dữ liệu) nào được xác minh để kiểm tra agent thực sự làm gì với quyền truy cập đó. Và 19% agent dùng API key không hết hạn, nhúng thẳng vào cấu hình — không phải token ngắn hạn, không có công tắc tự tắt, chỉ là một key hoạt động cho đến khi có người nhớ ra để xoay vòng nó.
Xếp ba con số đó cạnh con số ngủ im, bạn có mô hình đe dọa thật, không chỉ một đống thống kê xấu. Hầu hết agent chạm vào thứ gì đó nhạy cảm. Hầu hết các kết nối nhạy cảm đó không bị theo dõi để phát hiện lạm dụng. Một phần năm agent mang credential không bao giờ tự hết hạn. Và ba phần tư trong số đó đang ngồi không dùng tới, mà trong bảo mật điều đó không có nghĩa là “an toàn”, nó có nghĩa là “không ai quan sát” — không ai theo dõi log của một thứ mà chẳng ai nghĩ là đang chạy.
Phần biến rủi ro thành khai thác được
25% agent đang ngủ, theo báo cáo, có thể bị khởi động bởi một webhook không ký, truy cập được từ bên ngoài tổ chức. Đó là con số mình sẽ nêu đầu tiên nếu đang chạy một đợt rà soát bảo mật tuần này. Kẻ tấn công không cần đánh cắp credential để kích hoạt lại một trong các agent này — họ chỉ cần tìm một endpoint chưa bao giờ được định hướng public ra internet, và báo cáo nói một phần tư agent ngủ có đúng kiểu hở đó. Rộng hơn, 22,9% tổng số agent trong mẫu, dù đang hoạt động hay không, có ít nhất một trigger không được bảo vệ — nên đây không thuần túy là vấn đề ngủ im, mà là vấn đề vệ sinh trigger mà tình trạng ngủ im càng làm trầm trọng thêm, vì chẳng ai kiểm tra cấu hình trigger của một agent đang ngủ theo cách người ta có thể làm với agent xuất hiện trong báo cáo sử dụng hằng tuần. Một agent bị kích hoạt lại không nhận được bộ quyền mới, thu hẹp hơn khi thức dậy. Nó nhận lại đúng những gì nó có lúc đi ngủ, mà theo các con số trên rất có thể là một key không hết hạn và một kết nối chẳng ai theo dõi.
82% agent trong tập dữ liệu có ít nhất một lần phơi nhiễm được ghi nhận, và 46% trong số đó có từ hai lần phơi nhiễm riêng biệt trở lên chồng lên cùng một agent. Đây không phải báo cáo mô tả một nhóm rủi ro lý thuyết. Đây là báo cáo mô tả một tình trạng đã hiện diện ở hầu hết agent mà Arrakis khảo sát.
Điều này thực sự có ý nghĩa gì nếu bạn vận hành agent trong production
Phép so sánh làm rõ điều này với mình là phép so sánh ít ai trong giới agent tooling đưa ra đủ thường xuyên: một nhân viên nghỉ việc được offboard — tài khoản bị khóa, thẻ ra vào bị thu hồi, quyền truy cập được rà soát — theo một quy trình mọi công ty đều đã có, dù không hoàn hảo. Một agent ngừng được dùng thì chẳng nhận được gì, vì nó chưa bao giờ được xem là có chủ sở hữu để khởi động quy trình đó. Cách sửa không phải một sản phẩm bảo mật mới gắn thêm vào. Đó là áp dụng kỷ luật service-account vốn đã tồn tại ở hầu hết team hạ tầng — gắn nhãn chủ sở hữu, bắt buộc credential hết hạn, tự động tắt sau một khoảng thời gian ngủ im xác định — cụ thể cho agent, thay vì để chúng sống trong khoảng trống giữa “ứng dụng” và “tài khoản người dùng”, nơi checklist offboarding của cả hai team đều không áp dụng.
Nếu bạn đang rà soát đội agent của chính mình sau khi đọc bài này, hãy bắt đầu với hai con số rẻ nhất để kiểm tra và nhiều khả năng cũng đúng với môi trường của bạn: bao nhiêu agent dùng credential không hết hạn, và bao nhiêu webhook kích hoạt agent của bạn truy cập được mà không cần kiểm tra chữ ký. Đó là chi tiết triển khai, không phải một chương trình quản trị trưởng thành, và dữ liệu của Arrakis nói hầu hết tổ chức còn chưa làm tới cả hai điều đó.
Một việc nữa đáng làm ngay tuần này, rẻ và cụ thể: lấy danh sách mọi agent không chạy quá 60 ngày và hỏi một câu về từng cái — ai đã duyệt quyền truy cập ban đầu của nó, và người đó có còn là người sẽ để ý nếu nó được kích hoạt lại không. Nếu câu trả lời là “không biết” hơn một lần, bạn vừa tái hiện tập dữ liệu của Arrakis ngay trong tổ chức mình, và giờ bạn biết chính xác nên bắt đầu từ đâu.
Nguồn
Help Net Security: Forgotten AI agents may still access sensitive company data (26/10/2026, đưa tin về báo cáo 2026 Autonomous Agents Threat Report của Arrakis Security).
Bài viết liên quan
· 6 phút đọc
agentic-ai
Chợ Plugin Antigravity Của Google Đưa Lớp Bảo Vệ Thành Một Lựa Chọn Cài Thêm
Plugin google-cloud-developer mới của Google gói năm kỹ năng — bám tài liệu gốc, kiểm an toàn lệnh gcloud, hướng xác thực an toàn — vào một lệnh cài cho chợ plugin Antigravity. Lớp bảo vệ là thật, nhưng là lựa chọn cài thêm, không phải mặc định của platform.
Đọc tiếp
· 6 phút đọc
an-ninh-ai
40% Lỗ Hổng Đã Có Bản Vá Vẫn Chưa Được Vá Sau 180 Ngày
Báo cáo ngày 2/11 của Echo theo dõi 40.000 vòng đời lỗ hổng trên 250 dự án container mã nguồn mở: 89% đã có bản vá sẵn, nhưng 40% vẫn chưa được vá sau hơn 180 ngày. Điểm nghẽn không phải phát hiện bằng AI — mà là áp dụng bản vá.
Đọc tiếp
· 5 phút đọc
an-ninh-ai
Benchmark An Ninh Của Gemini 4 Carbon Có Một Dấu Hoa Thị
Gemini 4 Carbon mới của Google đạt 88,2% trên SEC-bench Pro và 71% trên CWE-bench cho việc tìm và sửa lỗ hổng thật. Chính Google nói các con số này không có guardrail, và quyền truy cập hiện chỉ dành cho defender đã được kiểm duyệt.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.