
BÀI VIẾT
Agent AI SRE Mã Nguồn Mở Của IncidentFox: Thực Chất Bạn Nhận Được Gì
Một startup được YC rót vốn hứa hẹn agent AI sẽ tự điều tra sự cố production thay bạn. Đây là những gì repo công khai, file license và metadata GitHub thực sự cho thấy, sau khi bỏ qua trang landing page.
Trong bài viết
Tóm tắt trong 60 giây
IncidentFox (github.com/incidentfox/incidentfox) là một công ty thuộc batch Y Combinator Winter 2026, sáng lập bởi Jimmy Wei (từng làm kỹ sư ở Roblox và Meta FAIR) và Long Yi (từng làm hạ tầng ở Roblox), xây dựng một agent AI tự điều tra sự cố production ngay trong Slack, Teams hoặc Google Chat, thay vì để một con người dò dashboard lúc 3 giờ sáng. Họ công bố giảm 85-95% nhiễu cảnh báo và rút thời gian điều tra từ hàng giờ xuống vài phút — đây là số liệu của chính công ty, chưa có bên thứ ba nào đo lại. Phần lõi dùng Apache 2.0 và tự host thật sự được bằng Docker hoặc Helm, README công khai cũng liệt kê rõ các tích hợp thật với logs, alerting, cloud, dev tools và hơn 24 nhà cung cấp LLM. Nhưng có năm file thuộc “lớp bảo mật” (sandbox, credential proxy) lại nằm dưới Business Source License riêng, cấm dùng cho production nếu không mua license thương mại — và bản mirror công khai trên GitHub không có commit nào kể từ 2026-03-03, tức khoảng bảy tháng trước thời điểm bài viết này được viết. Nếu bạn đang cân nhắc dùng cho ca trực on-call của team mình, hai sự thật đó quan trọng hơn nhiều so với trang landing page.
Vấn đề mà sản phẩm này nhắm tới
Ai từng trực on-call đều biết chi phí thật sự không nằm ở cảnh báo, mà nằm ở khâu điều tra. PagerDuty, Opsgenie hay incident.io rất giỏi việc gọi đúng người và ghi lại dòng thời gian sự cố, nhưng không ai trong số đó nói cho bạn biết vì sao tỷ lệ lỗi đột nhiên tăng vọt — việc đó vẫn là một kỹ sư ngồi grep log, đối chiếu thời điểm deploy, rồi đoán. Một làn sóng công cụ AI điều tra sự cố đã xuất hiện để lấp khoảng trống đó, phần lớn dưới dạng SaaS đóng: bạn kết nối hệ thống observability và codebase với bên thứ ba, rồi họ suy luận hộ bạn. Với một team chấp nhận gửi log production và source code cho nhà cung cấp bên ngoài, đó là đánh đổi hợp lý. Nhưng với team không chấp nhận điều đó — hạ tầng thuộc ngành quản lý chặt, khách hàng nhạy cảm về bảo mật, hoặc đơn giản là có chính sách “dữ liệu sự cố không được rời khỏi VPC của chúng tôi” — thì nhóm sản phẩm AI-SRE SaaS đóng hoàn toàn không phải lựa chọn, và đó chính xác là khoảng trống mà IncidentFox đang định vị sản phẩm mã nguồn mở, tự host của mình để lấp vào.
Một kịch bản cụ thể
Hình dung một team hạ tầng 30 người ở một công ty fintech, chạy Kubernetes trên AWS, dùng Datadog cho metrics, PagerDuty cho alerting, và có chính sách nghiêm ngặt cấm gửi log production hay source code cho bất kỳ nhà cung cấp AI bên thứ ba nào. Họ không thiếu công cụ observability — họ thiếu nhân lực để đối chiếu một cảnh báo lúc 2 giờ sáng với một đợt deploy gần đây, một sự cố từ dependency, và ba luồng hội thoại Slack, trước khi ai đó có thể nói chính xác điều gì đã hỏng. Một agent AI SRE tự host, chỉ nói chuyện với hạ tầng mà họ tự kiểm soát, là thứ team này có thể thử nghiệm trước khi mua một giải pháp SaaS đóng.
Bài kiểm chứng nhu cầu trước khi đầu tư công sức
Trước khi gắn công cụ này vào ca trực thật, cách kiểm tra rẻ hơn là chạy thử ở chế độ “bóng” (shadow mode): trỏ một instance tự host vào bản sao chỉ-đọc của 15-20 sự cố gần nhất đã được xử lý xong, yêu cầu nó viết ra nguyên nhân gốc cho từng sự cố, rồi để chính những kỹ sư đã xử lý các sự cố đó chấm điểm kết quả của agent so với báo cáo hậu sự cố (postmortem) thật — mà không để agent thực hiện bất kỳ hành động nào trên production. Đó mới là con số quyết định có nên triển khai thật hay không: nó có tìm đúng nguyên nhân gốc đủ thường xuyên, trên chính hệ thống của bạn, với chính các tích hợp của bạn, để bù lại gánh nặng vận hành nêu bên dưới hay không. Bài kiểm tra này chưa được thực hiện cho bài viết này — đây là một đề xuất thử nghiệm đầu tiên, không phải kết quả.
Cách chạy thử
- Hướng dẫn khởi động nhanh chính thức: clone repo, copy
.env.examplethành.env, rồi chạymake dev(github.com/incidentfox/incidentfox). - Triển khai production được tài liệu hóa qua Helm trên cụm Kubernetes của riêng bạn, có hỗ trợ môi trường air-gapped theo công bố (github.com/incidentfox/incidentfox).
- README liệt kê các tích hợp thật, có tên cụ thể, thay vì con số quảng cáo mơ hồ “300+”: logs/metrics (Coralogix, Grafana, Elasticsearch, OpenSearch, Datadog, Prometheus, CloudWatch, Splunk, New Relic, Honeycomb, Jaeger, Sentry, Loki, Amplitude), alerting (PagerDuty, incident.io, Opsgenie, ServiceNow), cloud/hạ tầng (Kubernetes, AWS, GCP, Azure), công cụ dev (GitHub, GitLab, Confluence, Jira, ClickUp, Linear, Notion), và hơn 24 nhà cung cấp LLM gồm Claude, OpenAI, Gemini, DeepSeek, Mistral, Groq và Ollama (github.com/incidentfox/incidentfox).
- Ngoài bản tự host thuần túy, IncidentFox còn bán gói SaaS được host sẵn (“cài đặt xong trong 30 phút”) và gói on-prem/VPC có quản lý, song song với bản mã nguồn mở Apache 2.0 miễn phí (incidentfox.ai) — cấu trúc ba tầng đó cũng chính là mô hình doanh thu của IncidentFox: tự host miễn phí để tạo độ tin cậy và cộng đồng, trả phí cho những team muốn được làm sẵn phần tích hợp và hỗ trợ.
Thực chất nó vận hành thế nào
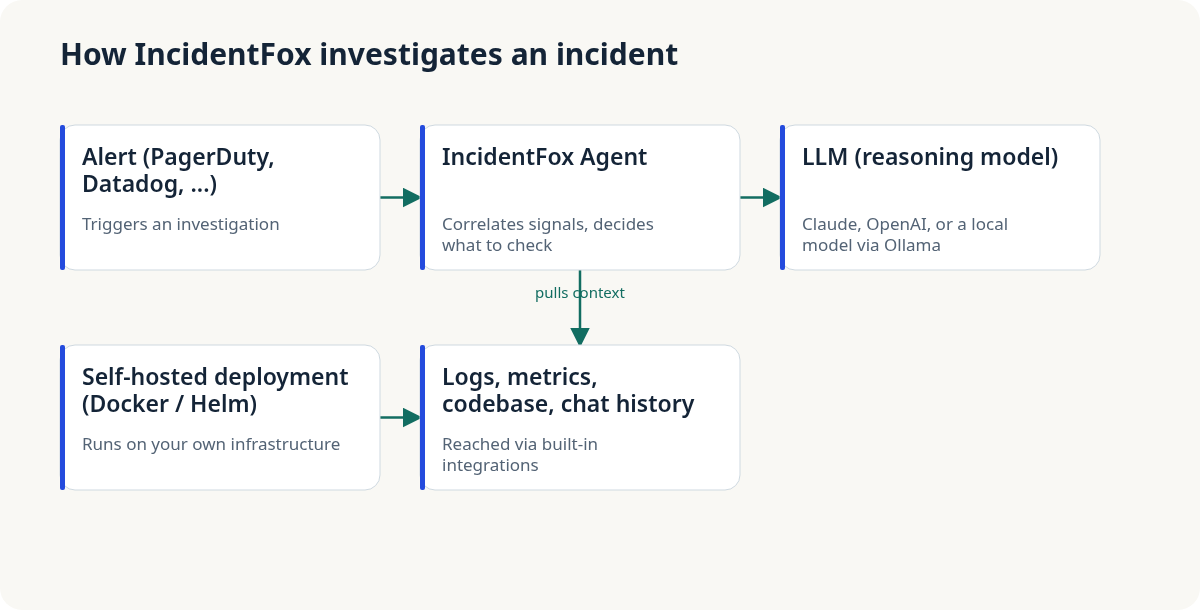
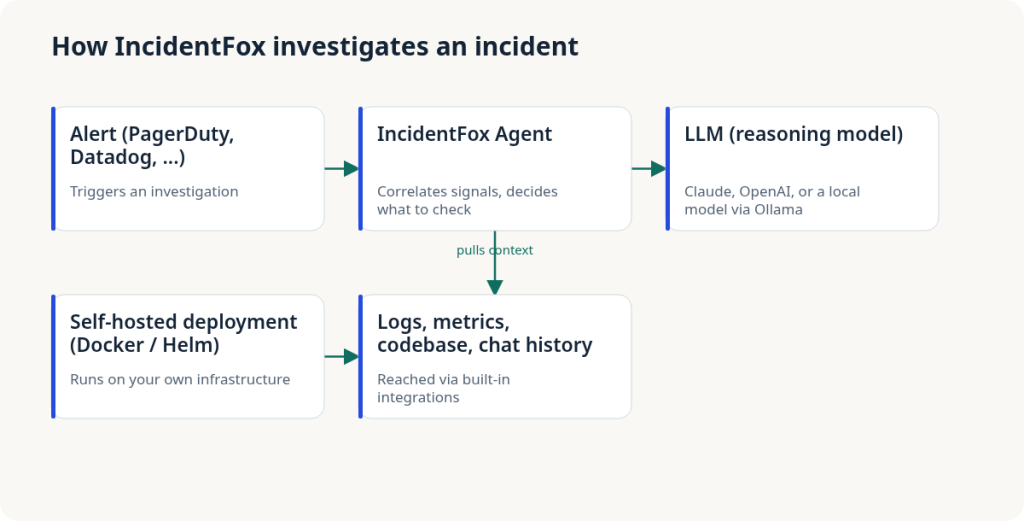
Agent nằm giữa công cụ alerting và ứng dụng chat của team bạn. Khi một cảnh báo nổ ra, nó lấy ngữ cảnh — log, metrics, các đợt deploy gần đây, mã nguồn liên quan, và các luồng sự cố trước đó — thông qua các tích hợp mà hạ tầng tự host của bạn đang chạy, rồi đưa toàn bộ ngữ cảnh đó cho một LLM để suy luận (bạn có thể chọn Claude, OpenAI, Gemini, hoặc một mô hình chạy hoàn toàn cục bộ qua Ollama, trong số hơn 24 nhà cung cấp được hỗ trợ). Kết quả được đăng lại dưới dạng nguyên nhân gốc đề xuất và, theo trang web quảng cáo, kèm cả một đoạn script sửa lỗi — dù bước script sửa lỗi này không được kiểm chứng độc lập ở đây, và rõ ràng con người vẫn phải xem lại trước khi chạy bất cứ thứ gì. Việc giữ cho mô hình suy luận có thể thay thế được, kể cả chạy hoàn toàn cục bộ, là phần kiến trúc duy nhất thực sự giữ đúng lời hứa “mọi thứ nằm trong hạ tầng của bạn”, bất kể các số liệu hiệu năng có đúng hay không.
Cái giá phải trả và những chỗ dễ vỡ
Hãy đọc bản đồ license trước khi đọc README. Thư mục gốc của repo dùng Apache 2.0, bao phủ gần như toàn bộ — nhưng có năm file cụ thể tạo thành “lớp bảo mật” (sre-agent/sandbox_manager.py, sre-agent/sandbox_server.py, sre-agent/credential-proxy/, sre-agent/sandbox-router/, và sre-agent/Dockerfile) lại dùng Business Source License 1.1. BSL cho phép bạn đọc, sửa và thử nghiệm đoạn code đó, nhưng dùng cho production thì cần mua license thương mại riêng từ IncidentFox, Inc., và điều khoản chỉ tự động chuyển sang Apache 2.0 vào ngày 18/2/2030, hoặc bốn năm sau ngày phát hành mỗi phiên bản, tùy cái nào đến trước (github.com/incidentfox/incidentfox, LICENSING.md). Đây không phải một ngoại lệ nhỏ: sandbox và credential proxy chính là những thành phần bạn cần để cho phép một agent AI đọc log và codebase production một cách an toàn, nghĩa là nói rằng bản tự host production hoàn toàn miễn phí, kèm đầy đủ lớp bảo mật, là không chính xác — bạn phải chạy thiếu lớp đó, tự thay thế nó, hoặc trả tiền.
Điều thứ hai đáng kiểm tra trước khi bỏ thời gian thật vào: metadata của chính bản mirror GitHub công khai cho thấy 655 sao, 86 fork, 21 issue đang mở, tạo ngày 2026-01-20, và lần push cuối cùng là 2026-03-03 (api.github.com) — tức khoảng bảy tháng không có commit nào lên repo công khai tính đến thời điểm viết bài, dù sản phẩm vẫn đang được quảng bá tích cực. Điều này có thể nghĩa là phát triển vẫn tiếp diễn ở một repo riêng tư, với bản mirror công khai ít khi được đồng bộ, hoặc có thể nghĩa là nhánh mã nguồn mở đã âm thầm dừng lại trong khi công ty tập trung vào gói SaaS; bài viết này không thể khẳng định điều nào đúng, và coi đây là một câu hỏi còn bỏ ngỏ thay vì tự ý kết luận. Về tuân thủ: chính trang web của công ty nói rằng audit SOC 2 Type 2 “hiện đang được thực hiện”, chưa hoàn tất (incidentfox.ai) — đáng lưu ý nếu bạn thấy một nguồn tóm tắt khác làm tròn thành “đã đạt SOC 2”. Còn con số nổi bật giảm 85-95% nhiễu cảnh báo và tỷ lệ lỗi giảm từ 50% xuống 0,3% đều là ví dụ quảng cáo của chính công ty, chưa tìm thấy benchmark độc lập nào xác nhận trên dữ liệu sự cố thực tế (incidentfox.ai) — và đó chính xác là điều bài kiểm tra shadow-mode ở trên được thiết kế để kiểm chứng trước khi ai đó tin vào các con số này.
Nguồn tham khảo
- Trang hồ sơ công ty IncidentFox trên Y Combinator — truy cập 2026-10-13
- Repository incidentfox/incidentfox trên GitHub — truy cập 2026-10-13
- Metadata repository qua GitHub API — truy cập 2026-10-13
- File LICENSE của IncidentFox (bản raw) — truy cập 2026-10-13
- File LICENSING.md của IncidentFox (bản raw) — truy cập 2026-10-13
- Trang web chính thức của IncidentFox — truy cập 2026-10-13
Bước tiếp theo
Nếu team bạn đang cân nhắc giữa một agent AI SRE tự host và một giải pháp SaaS đóng, bản đồ license và lịch sử commit của repo đáng để bỏ ra năm phút đọc, trước khi dành năm giờ tin vào các con số benchmark trên trang landing page. Nếu bạn cần hỗ trợ chạy một bài đánh giá kiểu shadow-mode như trên với chính lịch sử sự cố của mình trước khi quyết định dùng công cụ nào, đội ngũ tư vấn của Thuận Lương có thể giúp các team hạ tầng lên kế hoạch cho đúng loại thử nghiệm đó; liên hệ qua luonghongthuan.com/vi/contact.
Bài viết liên quan
· 12 phút đọc
AI Ideas
Magnitude: Startup YC Đặt Cược Rằng Kernel AI Tổng Quát Đang Lãng Phí Tốc Độ
Một startup từ Y Combinator làm engine chạy AI mã nguồn mở, tự nhận nhanh hơn Ollama nhờ tinh chỉnh kernel theo đúng chip của bạn. Benchmark của chính họ cho thấy mức tăng trung bình 1,3-2,2 lần, không phải khẩu hiệu 'nhanh hơn 2 lần'. Đây là những gì repo, benchmark và tài liệu thực sự cho thấy.
Đọc tiếp· 10 phút đọc
AI Ideas
XERJ: Công cụ tìm kiếm AI mã nguồn mở và sự thật đằng sau những con số
Một công cụ tìm kiếm mã nguồn mở đang tăng trưởng nhanh quảng cáo giảm 40 lần số token so với grep cho agent lập trình AI. Benchmark của chính dự án lại cho ra con số 2,7 lần. Đây là những gì repo, tài liệu bảo mật và case study thực sự cho thấy.
Đọc tiếp
· 8 phút đọc
AI Ideas
Tư vấn tự động hoá quy trình bằng AI của flowscope: Thử nghiệm tự làm trước khi trả tiền
Một startup được YC hậu thuẫn chào bán AI agent lập bản đồ quy trình và tự động hoá đúng một bước giá trị cao nhất. Đây là những gì bằng chứng công khai thực sự chứng minh được, cùng một mẫu thử nghiệm tự làm trong hai tuần bất kỳ đội nhóm nào cũng có thể chạy trước.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.