
BÀI VIẾT
Một Key Cloud AI Bị Đánh Cắp Gây Thiệt Hại Gần 1 Triệu Đô Trong 8 Giờ
Báo cáo ngày 3/11 của Mandiant ghi nhận các vụ LLMjacking biến credential cloud bị đánh cắp thành subscription bán lại qua gateway 'LLM Mixer' chợ đen — một nạn nhân mất gần 1 triệu USD trong dưới 8 giờ. Chuỗi tấn công thật và danh sách cần kiểm tra ngay.
Trong bài viết
Một nạn nhân mất gần một triệu đô tiền token trong chưa đầy 8 giờ. Không phải vì bị đánh cắp dữ liệu. Mà vì ai đó đăng nhập bằng một key bị đánh cắp và gọi API một LLM, lặp lại khoảng 500.000 lần, qua một dịch vụ tên jet-night.com đang bán lại quyền truy cập đó trước khi nạn nhân kịp để ý hóa đơn đang tăng.
Vụ này nằm trong một báo cáo Mandiant và Google Threat Intelligence Group công bố ngày 3/11, ghi nhận các vụ LLMjacking ở nhóm công ty tài chính, bán lẻ, công nghệ và vận tải tại Bắc Mỹ, Nam Mỹ và châu Á-Thái Bình Dương trong suốt năm 2026. Thuật ngữ này không mới. Quy mô và cả một mô hình kinh doanh dựng trên nó thì mới.
Vì sao cái này tệ hơn cryptojacking
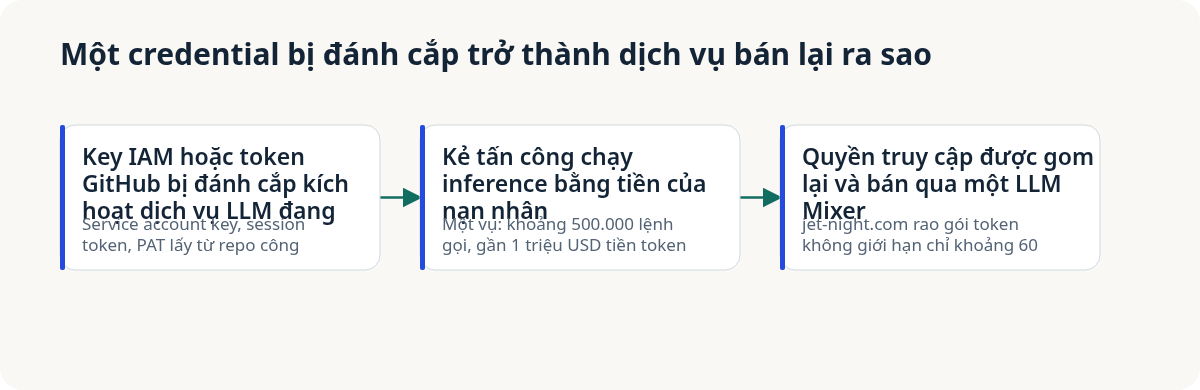
Cryptojacking là trộm cắp chậm. Kẻ tấn công cài một trình đào coin, nó ăn thêm vài phần trăm CPU, nạn nhân có thể không nhận ra trong nhiều tháng vì thiệt hại tích lũy từ từ. LLMjacking không tích lũy. Nó tăng vọt. Mandiant ghi nhận hơn 100.000 USD phí gian lận trong một ngày ở một số vụ, và thiệt hại tích lũy lên tới 1 triệu USD ở số khác trước khi quyền truy cập bị thu hồi. Một nhóm được đặt tên, UNC6993, lọt vào một cloud instance qua một service account key bị cấu hình sai, rồi dùng hai công cụ mã nguồn mở — new-api và gcli2api — để gom credential bị đánh cắp vào một gateway chung và bán lại quyền truy cập qua các portal giả dựng giống giao diện LLM hợp pháp.
Một chi tiết trong báo cáo đáng dừng lại suy nghĩ: trong nhiều vụ Mandiant điều tra, dịch vụ LLM đang bị tắt vào thời điểm bị xâm nhập. Kẻ tấn công không tìm thấy một dịch vụ đang chạy sẵn và bị hở. Chúng tìm thấy credential để tự bật dịch vụ đó lên. Đó là một dạng thất bại khác hẳn với thứ team bảo mật thường canh — chẳng ai nhận cảnh báo kiểu “một sản phẩm đang tắt vừa được bật lên” theo cách họ nhận cảnh báo cho traffic bất thường trên thứ đang chạy sẵn.
Lớp bán lại mới là thứ khiến chuyện này nhân quy mô
Thứ biến đây thành một ngành kinh doanh thật, không chỉ là lừa đảo cơ hội, là sự xuất hiện của thứ báo cáo gọi là LLM Mixer — gateway gom quyền truy cập bị đánh cắp từ nhiều nạn nhân rồi bán lại dưới dạng subscription. jet-night.com rao gói token không giới hạn chỉ khoảng 60 USD/tháng, rẻ hơn mức 100-250 USD của market bán lại hợp pháp, vì phần compute phía dưới chưa từng được người bán trả tiền. GTIG tìm thấy ít nhất một vụ có hai nhóm vận hành riêng biệt phối hợp với nhau: một nhóm lo khâu xâm nhập ban đầu, nhóm khác lo hạ tầng kiếm tiền. Sự phân chia công việc đó là dấu hiệu cho thấy chuyện này đã vượt qua mức kẻ cơ hội đơn lẻ, tiến gần tới một chuỗi cung ứng chợ đen thật sự, với LLM Mixer đóng vai trò tiệm cầm đồ.
Có một đường khai thác cụ thể đáng nêu tên vì nó vá được ngay hôm nay: CVE-2026-40217, lỗi rebind user-ID trong endpoint /key/regenerate của LiteLLM, cho phép kẻ tấn công nâng một virtual key thường lên thành master credential PROXY_ADMIN. Nếu bạn đang chạy LiteLLM làm gateway định tuyến — và rất nhiều team đang làm vậy, chính vì nó tiện cho việc proxy nhiều model — thì bản vá đó không phải việc có thể để sau.
Chuyện này cũng đảo ngược thứ tự ưu tiên khi xử lý sự cố. Hầu hết team coi một credential bị lộ trước hết là rủi ro rò rỉ dữ liệu, rủi ro hóa đơn nếu có tính thì xếp sau. LLMjacking đảo ngược điều đó với bất kỳ account nào có quyền gọi LLM: thiệt hại tài chính từ việc lạm dụng token có thể đến nhanh hơn và lớn hơn bất cứ dữ liệu nào kẻ tấn công thực sự lấy được qua cùng credential đó trong cùng khoảng thời gian. Một team bảo mật chỉ hỏi “credential này đọc được dữ liệu gì” rồi dừng lại là đang đo sai cái đồng hồ. Câu hỏi đúng là key này có thể bật hoặc gọi dịch vụ inference trả phí nào, và hóa đơn sẽ tăng nhanh tới đâu nếu ngay lúc này ai khác đang cầm key đó.
Thứ nên kiểm tra ngay trong tuần này
Phần lớn khuyến nghị của Google là danh sách vệ sinh cloud tiêu chuẩn: xoay secret, scan repo tìm key lộ, bắt buộc MFA, đặt cảnh báo ngân sách. Đều đúng, nhưng không đủ cụ thể để hành động ngay. Hai điều trong báo cáo thực tế hơn thế. Thứ nhất, Cloud Audit Logging cho Vertex AI trên GCP (aiplatform.googleapis.com) không ghi log các lệnh gọi data-access theo mặc định — bạn phải tự bật tay, và nếu chưa bật, bạn không có bất kỳ bản ghi nào về một lệnh gọi Predict hay GenerateContent từng xảy ra, hợp pháp hay không. Thứ hai, để ý mẫu hình kiểm tra key mà kẻ tấn công dùng để test credential bị đánh cắp mà không chạm ngưỡng cảnh báo theo khối lượng: các request đơn lẻ với max_tokens=1 hoặc một ping temperature-zero. Một đợt tăng đột ngột ở đúng kiểu request đó, dù khối lượng thấp, là dấu hiệu test key bị đánh cắp, không phải traffic bình thường.
Nếu bạn đang chạy bất kỳ gateway LLM nội bộ nào, việc nên làm không phải mua thêm công cụ. Mà là một đợt kiểm tra: service account nào có quyền bật một dịch vụ AI đang tắt, audit logging cho dịch vụ đó có thực sự được bật, và instance LiteLLM của bạn (nếu có) đã vá qua CVE-2026-40217 chưa. Không cái nào trong số đó cần mua gì cả. Chỉ cần có người ngồi kiểm tra — đúng cái bước bị bỏ qua ở mọi tổ chức trong báo cáo này, trước khi hóa đơn ập tới.
Nguồn
Google Cloud / Mandiant: The Rise of LLMJacking: How Threat Actors Monetize Compromised Cloud and Model Resources (3/11/2026).
Bài viết liên quan
· 5 phút đọc
AI doanh nghiệp
AI Kill Switch Của CrowdStrike Là Một Cái Ngắt Mạch Tốt — Nếu Bạn Đã Biết Agent Của Mình Ở Đâu
CrowdStrike ra mắt AI Kill Switch tại Fal.Con Europe, cho phép team bảo mật bấm tay cắt agent khỏi model của nó qua Falcon Guardian. Đây là cải thiện thật, nhưng có một điều kiện nó không tự giải quyết được: phải biết agent đó tồn tại trước.
Đọc tiếp
· 5 phút đọc
an-ninh-ai
Pipeline AI Của OpenAI Tìm Ra 948 Exploit Root Linux, Giá 1.279 USD Mỗi Cái
Pipeline tự động của OpenAI biến Linux kernel 40 triệu dòng thành 948 exploit leo quyền hoạt động thật với tổng chi phí 1,21 triệu USD — khoảng 1.279 USD mỗi exploit, so với 20.000-70.000 USD bug bounty truyền thống. Mười ngày sau, chưa tới một nửa có bản vá đang xử lý.
Đọc tiếp· 6 phút đọc
an-ninh-ai
40% Lỗ Hổng Đã Có Bản Vá Vẫn Chưa Được Vá Sau 180 Ngày
Báo cáo ngày 2/11 của Echo theo dõi 40.000 vòng đời lỗ hổng trên 250 dự án container mã nguồn mở: 89% đã có bản vá sẵn, nhưng 40% vẫn chưa được vá sau hơn 180 ngày. Điểm nghẽn không phải phát hiện bằng AI — mà là áp dụng bản vá.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.