
BÀI VIẾT
Pipeline AI Của OpenAI Tìm Ra 948 Exploit Root Linux, Giá 1.279 USD Mỗi Cái
Pipeline tự động của OpenAI biến Linux kernel 40 triệu dòng thành 948 exploit leo quyền hoạt động thật với tổng chi phí 1,21 triệu USD — khoảng 1.279 USD mỗi exploit, so với 20.000-70.000 USD bug bounty truyền thống. Mười ngày sau, chưa tới một nửa có bản vá đang xử lý.
Trong bài viết
1.213.430 USD tiền API credit. 948 exploit root hoạt động thật trên Linux kernel. Một lần chạy, giữa tháng 10, được OpenAI công bố ngày 4/11 với tiêu đề “A thousand fewer paths to root”. Nhưng con số thực sự đáng chú ý không phải 948. Mà là 1.279 USD — chi phí trung bình cho mỗi exploit, so với mức bug bounty lịch sử 20.000-70.000 USD cho cùng loại lỗi này. Theo cách OpenAI tự so sánh, đó là mức giảm chi phí 16 đến 55 lần, và đây là con số đáng làm thay đổi cách mọi team bảo mật nhìn vào backlog vá lỗi của mình.
Pipeline này thực sự hoạt động ra sao
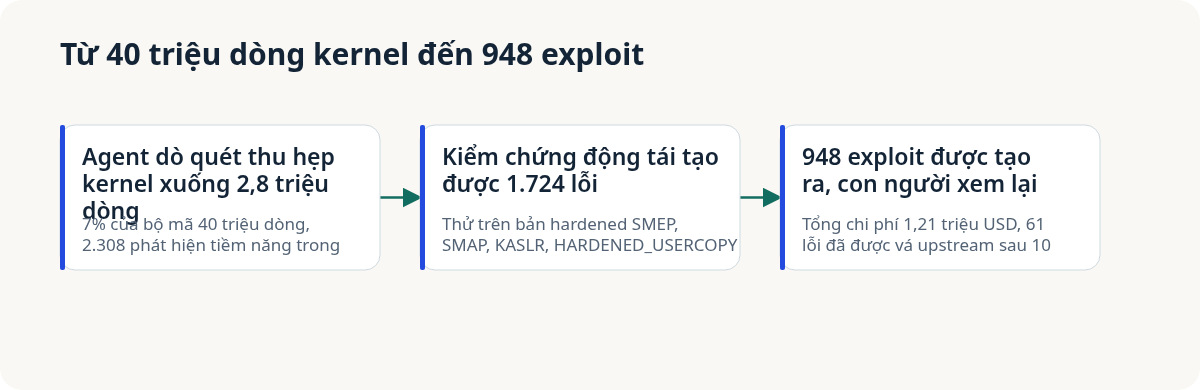
Quá trình bắt đầu bằng việc để các agent dò quét nhìn vào toàn bộ mã nguồn Linux kernel, khoảng 40 triệu dòng, và yêu cầu chúng thu hẹp xuống phần đáng xem kỹ hơn. Mười hai giờ sau, việc thu hẹp đó cho ra 2,8 triệu dòng — 7% bộ mã — và 2.308 phát hiện tiềm năng đã loại trùng. 30 giờ tiếp theo là kiểm chứng động: lấy từng ứng viên và thực sự thử tái tạo nó trên các bản kernel đã hardened, chạy SMEP, SMAP, KASLR và HARDENED_USERCOPY — những cơ chế bảo vệ được thiết kế để khiến đúng loại lỗi này khó biến thành vũ khí. 1.724 ứng viên tái tạo thành công. Trong số đó, 948 trở thành exploit leo quyền cục bộ hoàn chỉnh, hoạt động thật — mã khiến một user không có quyền trở thành root.
Đây không phải lần đầu OpenAI chạy việc này. Một model trước đó, tên nội bộ GPT-5.6 Sol, tạo ra 166 exploit với chi phí 513.690 USD vào tháng 7. Đi từ 166 exploit với giá khoảng 3.095 USD mỗi cái lên 948 exploit với giá 1.279 USD mỗi cái trong ba tháng mới là phần đáng chú ý hơn con số exploit thô. Xu hướng ở đây không phải “AI tìm ra nhiều lỗi hơn”. Mà là chi phí cho mỗi exploit được kiểm chứng giảm đủ nhanh để thay đổi hẳn bài toán kinh tế của việc audit kernel quy mô lớn — cho bất cứ ai có quyền truy cập một model như thế này, kể cả kẻ tấn công hay người phòng thủ.
Tình trạng vá lỗi là phần khó chịu nhất
Mười ngày sau khi scan, số liệu chính OpenAI đưa ra: 61 trong số 948 exploit đã có bản vá merge vào upstream. 43 cái khác có bản vá đang ở giai đoạn staging. 299 đã được báo cáo và đang thảo luận công khai. Cộng lại, bạn vẫn chưa tới một nửa trong số 948 có bất kỳ tiến triển vá lỗi nào nhìn thấy được sau mười ngày. Khoảng trống đó không phải lỗi của những người maintain Linux kernel — review, test, merge 948 báo cáo LPE độc lập trong mười ngày chưa bao giờ là điều khả thi, dù bản vá tốt tới đâu. Đó chính là hình dạng thật của vấn đề pipeline này tạo ra: phát hiện giờ chạy nhanh hơn bất kỳ quy trình review của con người có thể theo kịp, ở quy mô mà trước đây cần một team nghiên cứu bảo mật mất nhiều năm mới tạo ra được, và điểm nghẽn review không tự khép lại chỉ vì agent đi tìm lỗi cẩn trọng hơn các cách làm trước đó.
OpenAI nói rõ mọi kết quả đều được con người xem lại trước khi rời khỏi lab, và đó là chính sách đúng cho lab đang chạy pipeline này. Nó không nói gì về chuyện gì sẽ xảy ra khi một bên kém cẩn trọng hơn xây một thứ tương tự mà không có bước kiểm duyệt đó, và khoảng cách giữa “việc này có trách nhiệm khi OpenAI làm” và “năng lực này giờ đã tồn tại” chính là khoảng cách đáng theo dõi. Một công cụ biến 1,2 triệu USD thành 948 exploit root không phải công cụ chỉ những lab có chủ đích tốt mới xây được.
Ý nghĩa với ai đang maintain hoặc phụ thuộc vào mã kernel
Nếu tổ chức của bạn chạy bất cứ thứ gì trên Linux — tức là hầu hết tổ chức — điều cần làm không phải “chờ OpenAI vá hộ”. Mà là cửa sổ phơi nhiễm của bạn với lỗi LPE cấp kernel vừa ngắn lại ở cả hai phía: ngắn hơn cho bất cứ ai đang tìm lỗi trong stack của bạn, và ngắn hơn cho giả định rằng một lỗi kernel chưa vá có thể “an toàn” vì chưa ai phát hiện. Giả định cũ rằng những đường code kernel ít người biết là an toàn vì chẳng ai nhìn kỹ đến mức tìm ra lỗi không còn đứng vững như một năm trước, khi tìm một lỗi kiểu này cần nhiều tháng công sức của chuyên gia con người, thay vì một lần chạy máy tốn 1,2 triệu USD trong hai ngày.
Việc cụ thể cần làm ở đây không có gì cao siêu. Theo sát tốc độ vá của phiên bản kernel bạn dùng so với ngày công bố CVE sát hơn trước đây, coi mọi CVE loại LPE là việc cần xử lý gấp chứ không phải việc thường, và đừng cho rằng một loại lỗi chỉ là lý thuyết vì nó cần quyền truy cập local — rất nhiều vụ xâm nhập thật ngoài kia đã có quyền truy cập local vào đúng lúc leo quyền trở nên quan trọng. 887 exploit còn lại từ lần chạy này chưa được vá upstream, tính đến hôm nay, đang tồn tại dưới một dạng tài liệu nào đó ngoài kia. Đó không phải rủi ro giả định trong tương lai. Đó là tình trạng thật của bề mặt tấn công Linux kernel hiện tại, do chính người xây công cụ tìm ra nó công bố.
Nguồn
AI Weekly: OpenAI mints 948 Linux root exploits in $1.2M pipeline run, đưa tin về thông báo ngày 4/11/2026 của OpenAI “A thousand fewer paths to root”.
Bài viết liên quan
· 5 phút đọc
AI doanh nghiệp
AI Kill Switch Của CrowdStrike Là Một Cái Ngắt Mạch Tốt — Nếu Bạn Đã Biết Agent Của Mình Ở Đâu
CrowdStrike ra mắt AI Kill Switch tại Fal.Con Europe, cho phép team bảo mật bấm tay cắt agent khỏi model của nó qua Falcon Guardian. Đây là cải thiện thật, nhưng có một điều kiện nó không tự giải quyết được: phải biết agent đó tồn tại trước.
Đọc tiếp
· 5 phút đọc
an-ninh-ai
Một Key Cloud AI Bị Đánh Cắp Gây Thiệt Hại Gần 1 Triệu Đô Trong 8 Giờ
Báo cáo ngày 3/11 của Mandiant ghi nhận các vụ LLMjacking biến credential cloud bị đánh cắp thành subscription bán lại qua gateway 'LLM Mixer' chợ đen — một nạn nhân mất gần 1 triệu USD trong dưới 8 giờ. Chuỗi tấn công thật và danh sách cần kiểm tra ngay.
Đọc tiếp· 6 phút đọc
an-ninh-ai
40% Lỗ Hổng Đã Có Bản Vá Vẫn Chưa Được Vá Sau 180 Ngày
Báo cáo ngày 2/11 của Echo theo dõi 40.000 vòng đời lỗ hổng trên 250 dự án container mã nguồn mở: 89% đã có bản vá sẵn, nhưng 40% vẫn chưa được vá sau hơn 180 ngày. Điểm nghẽn không phải phát hiện bằng AI — mà là áp dụng bản vá.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.