
BÀI VIẾT
NVIDIA Mở Mã Nguồn Stack Kubernetes Cho GPU — Nhưng Có Một Ràng Buộc
NVIDIA ra mắt NVKE và NVKR, công cụ Apache 2.0 để chạy Kubernetes quản lý trên hạ tầng GPU. Đây là thứ chúng thực sự làm, và vì sao ràng buộc thật nằm ở infra controller của NVIDIA, không phải ở bản thân Kubernetes.
Trong bài viết
Ngày 10/11, blog dành cho developer của NVIDIA mô tả hai dự án mới xuất phát từ nền tảng DSX AI Factory: NVIDIA Kubernetes Engine (NVKE) và NVIDIA Kubernetes Recipes (NVKR). Cả hai đều cấp phép Apache 2.0, cả hai đều đang ở bản preview công khai, và cả hai đều được ghi rõ là chưa khuyến nghị dùng cho production. Nếu công việc của bạn là vận hành hạ tầng GPU, sự kết hợp đó — giấy phép mã nguồn mở thật, cảnh báo preview thật — đáng dừng lại năm phút trước khi quyết định có nên thử hay không.
Từng phần làm gì
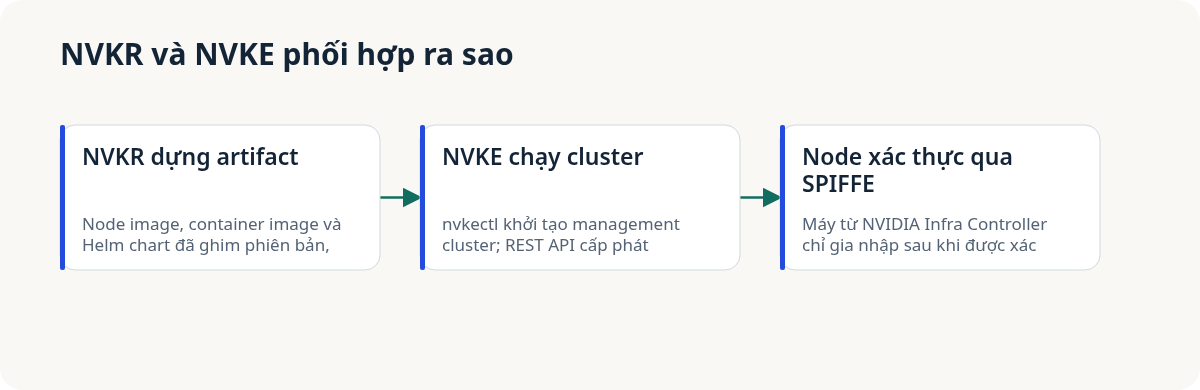
NVKR là lớp build. Nó lấy source đã ghim phiên bản và tạo ra node image, container image, binary, Helm chart, ghi lại toàn bộ đầu vào build để kết quả có thể tái lập và kiểm toán được. NVKE là lớp vận hành: một management cluster, được khởi tạo bằng CLI tên nvkectl qua một seed cluster tạm thời, lộ ra REST API cùng các controller để cấp phát và quản lý các workload cluster riêng biệt — mỗi cái có control plane và etcd riêng, không dùng chung một control plane đa tenant.
Chúng được thiết kế để dùng độc lập với nhau. NVKE không phụ thuộc runtime vào NVKR — bạn có thể đưa cho nó artifact build bằng cách khác. Ngược lại, NVKR có thể tạo artifact cho các hệ quản lý Kubernetes khác chứ không chỉ riêng NVKE. Đây là một thiết kế module hóa thật sự, và là phần khiến bản phát hành này đọc giống NVIDIA thực sự muốn bên ngoài dùng, chứ không chỉ mở mã nguồn cho có.
Phần thật sự đáng chú ý: node được tin tưởng ra sao
Chi tiết mình để ý trước cả giấy phép hay cái huy hiệu Apache là cách NVKE lấy nguồn và tin tưởng máy. Node đến từ NVIDIA Infra Controller (NICo) của chính NVIDIA, qua một provider Cluster API tên CAPNICo, và một máy không được phép gia nhập cluster cho đến khi nó trình ra danh tính SPIFFE đã xác thực — một bằng chứng có thể kiểm tra bằng mật mã học về việc máy đó thực sự là gì, được kiểm tra trước khi cấp join credential. NVKE còn được chứng nhận là Certified Kubernetes AI Platform lẫn Certified Kubernetes Installer, kiểm thử tương thích với Kubernetes 1.36, và có sẵn thu thập telemetry dựa trên OpenTelemetry.
Đó là một mặc định bảo mật tốt thật sự cho các cụm GPU bare-metal, nơi một node lỗi hoặc cấu hình sai gia nhập cluster có quyền truy cập vào những accelerator đắt tiền, thường đa tenant, là rủi ro có thật chứ không phải lý thuyết. Nhưng đó cũng chính là điểm ràng buộc thật. Giấy phép là Apache 2.0, code là công khai, nhưng đường cấp node lại chạy qua NICo. Nếu bạn chưa chạy infra controller của NVIDIA, hoặc không có kế hoạch dùng, luồng xác thực của NVKE không phải thứ bạn có thể lắp vào ngay — bạn sẽ phải tự xây lại phần tương đương, và điều đó làm mất phần lớn lý do để dùng nó.
NVIDIA thật sự đang bán cái này cho ai
Danh sách đối tác tích hợp được nêu tên cho biết khách hàng mục tiêu là ai: Firmus, SK Telecom, Mirantis, Rafay, Spectro Cloud, OpenNebula Systems, vCluster, và Netris. Đó là danh sách các neocloud và hãng quản lý Kubernetes, không phải các đội platform doanh nghiệp đang chạy vài cụm training. Use case được nêu rõ cũng xác nhận điều này — các tổ chức muốn cung cấp Kubernetes-trên-GPU như một dịch vụ quản lý cho chính khách hàng của họ, trong khi vẫn giữ quyền kiểm soát vận hành và phần mềm, thay vì giao quyền đó cho sản phẩm Kubernetes quản lý của một hyperscaler.
Hiểu theo hướng đó, bản phát hành này ít giống “NVIDIA mở mã nguồn một bản phân phối Kubernetes” hơn là “NVIDIA đóng gói control plane họ đã xây cho chính các đối tác GPU cloud của mình, rồi cho phép ai đang chạy hạ tầng dựa trên NICo dùng chung stack đó thay vì tự xây riêng”. Đó là cách hiểu hẹp hơn và thật hơn so với thông báo trên tổ chức GitHub gợi ý, và chính cách hiểu này nên quyết định việc này có liên quan đến bạn không: nếu bạn là neocloud hoặc nhà vận hành hạ tầng GPU đã nằm trong quỹ đạo NVIDIA, đáng đánh giá ngay bây giờ. Nếu bạn chạy workload GPU trên EKS, GKE, hay một cluster on-prem thường không có NICo, hiện chưa có nhiều thứ cho bạn ngoài việc theo dõi xem nửa build-artifact của NVKR chạy độc lập tốt đến đâu.
Cảnh báo preview-chưa-production cũng là chữ có trọng lượng thật trong bài công bố, không phải câu cho có. API, cấu hình và hành vi được nêu rõ là có thể đổi giữa các bản release. Nếu bạn là đội thích chạy trước bản 1.0 để góp phần định hình roadmap, đây là lời mời. Nếu bạn đang chạy năng lực GPU production hôm nay, hãy coi vài chu kỳ release tới mới là cửa sổ đánh giá thật, chứ không phải lúc này.
Một điều nữa nên kiểm tra trước khi thử pilot: các tuyên bố tương thích đủ cụ thể để xác minh được, không cần tin suông. NVKE được liệt là Certified Kubernetes AI Platform và Certified Kubernetes Installer, kiểm thử trên Kubernetes 1.36 — cả hai đều là chương trình conformance của CNCF có kết quả công khai, tra được độc lập với bài blog của NVIDIA. Nếu bạn đang đánh giá NVKE so với một stack dựa trên Cluster API sẵn có, cái huy hiệu conformance đó cộng với provider CAPNICo riêng mới là thứ cụ thể để pilot trên một workload cluster thật, không phải phần copy marketing quanh “AI factory”.
Nguồn: NVIDIA Developer Blog, “Manage Kubernetes Clusters for GPU Infrastructure with NVIDIA Kubernetes Engine”, 10/11/2026.
Bài viết liên quan
· 6 phút đọc
ai-infrastructure
Vụ Rò Rỉ Tháng 10 Của Railway: Gian Lận Suy Luận AI Trông Như Thế Nào
Một cấu hình niềm tin OIDC sai cộng với lỗ hổng thoát cách ly build giúp kẻ tấn công giải mã token của 1.852 người dùng và chạy khoảng 740.000 USD gian lận suy luận AI trong chưa đầy 26 giờ. Báo cáo sự cố chính thức của Railway có đầy đủ mốc thời gian.
Đọc tiếp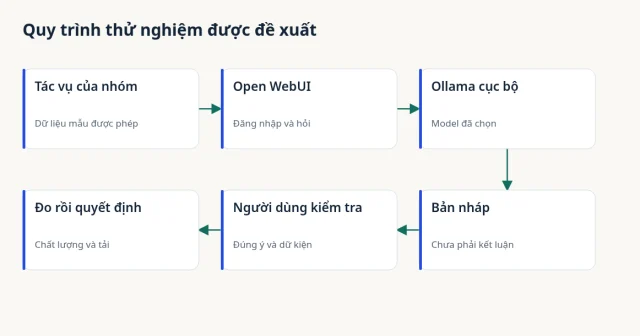
· 5 phút đọc
AI Ideas
Open WebUI và Ollama: thử phòng làm việc AI nội bộ trước khi mua GPU
Một thử nghiệm AI nội bộ có phạm vi rõ: chọn tác vụ, kiểm tra đường đi dữ liệu, đo chất lượng và độ trễ, rồi mới quyết định đầu tư server.
Đọc tiếp
· 6 phút đọc
AI Ideas
Trợ lý tài liệu với Dify: bắt đầu bằng một bản thử dễ kiểm tra
Cách thử trợ lý tra cứu tài liệu nội bộ: nguồn thông tin, con người kiểm tra, tự host, giấy phép và tiêu chí đánh giá.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.