
BÀI VIẾT
Vụ Rò Rỉ Tháng 10 Của Railway: Gian Lận Suy Luận AI Trông Như Thế Nào
Một cấu hình niềm tin OIDC sai cộng với lỗ hổng thoát cách ly build giúp kẻ tấn công giải mã token của 1.852 người dùng và chạy khoảng 740.000 USD gian lận suy luận AI trong chưa đầy 26 giờ. Báo cáo sự cố chính thức của Railway có đầy đủ mốc thời gian.
Trong bài viết
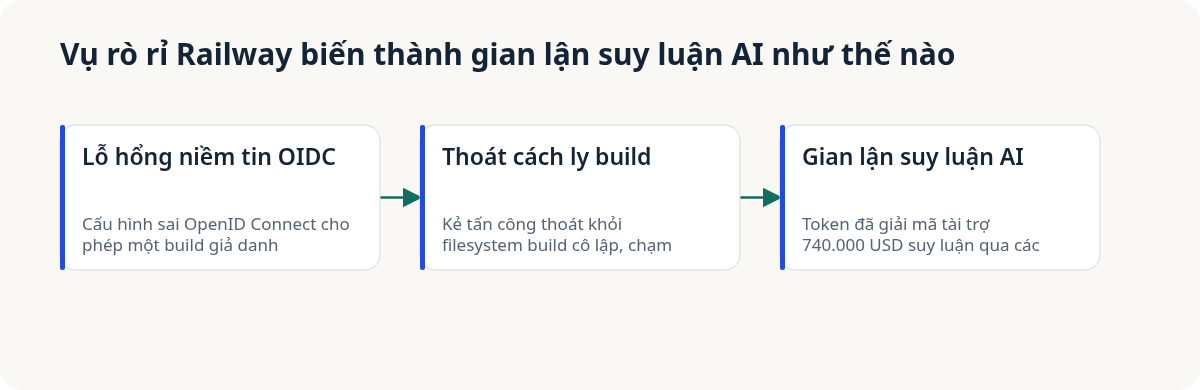
Ngày 20/10/2026, lúc 07:28 UTC, có người xâm nhập hạ tầng build của Railway qua một cấu hình niềm tin OIDC bị sai. Đến 09:24 UTC ngày hôm sau, Railway đã đuổi được kẻ đó ra hoàn toàn. Trong khoảng thời gian ở giữa: 353 build bị đọc, token của 1.852 người dùng liên kết tài khoản bị giải mã, và khoảng 740.000 USD tiền suy luận AI âm thầm bị tính vào các key nhà cung cấp bị đánh cắp. Railway tự công bố báo cáo sự cố này — không phải bản tóm tắt bị rò rỉ từ một hãng bảo mật nào — và toàn bộ mốc thời gian, con số dưới đây lấy thẳng từ bài đó.
Thứ thật sự đã hỏng
Hai lỗi riêng biệt chồng lên nhau, và chỉ một mình lỗi nào cũng không giải thích được quy mô của vụ này. Lỗi đầu tiên, theo đúng chữ của Railway, là “một cấu hình binding OIDC bị định nghĩa sai” — một mối quan hệ niềm tin trao cho kẻ tấn công thông tin xác thực cloud ngắn hạn lẽ ra không bao giờ nên được cấp. Điều đó đưa kẻ tấn công vào hạ tầng triển khai lúc 03:26 UTC ngày 21/10. Lỗi thứ hai là một lỗ hổng chưa từng được biết đến trong cách ly build: khả năng thoát một phần khỏi filesystem build và đọc file trên VM host dùng chung. Vì hạ tầng build là multi-tenant, việc thoát ra này không chỉ là lý thuyết. Nó cho phép kẻ tấn công lấy thông tin xác thực build của khách hàng khác trên cùng một máy dùng chung, trong khoảng 13:50 đến 15:30 UTC ngày 20/10.
Không lỗi nào trong hai lỗi này lạ cả. Cấu hình sai niềm tin OIDC xuất hiện liên tục trong CI/CD — cùng dạng lỗi đứng sau một loạt sự cố chuỗi cung ứng, nơi một danh tính workload tin tưởng nhiều issuer, audience hay subject hơn mức cần thiết. Lỗ hổng thoát cách ly filesystem trong build runner dùng chung cũng không mới. Khác biệt ở đây là sự kết hợp: lỗi danh tính để lọt vào, lỗi cách ly để di chuyển ngang, rồi một bước giải mã biến quyền truy cập thành tiền mặt.
Phần tiền bạc
Railway nói 1,85% workspace — khoảng 100.000 — bị ảnh hưởng, và 1.852 người dùng có token liên kết tài khoản bị giải mã trong một khung giờ hẹp từ 04:07 đến 05:21 UTC ngày 21/10. Những token đó chạm tới OpenAI, Anthropic, OpenRouter, Google, AWS Bedrock, và các nhà cung cấp khác mà Railway đã trực tiếp thông báo. Đây không phải kiểu tấn công đánh nhanh rút gọn, lấy xong biến mất. Báo cáo sự cố mô tả thứ gì đó gần với một cuộc đấu trực tiếp: Railway vô hiệu hóa credential theo thời gian thực trong khi kẻ tấn công vẫn tiếp tục chi tiêu bằng những credential còn hoạt động. Đến khi Railway cắt quyền truy cập giải mã key lúc 07:14 UTC và đuổi hẳn kẻ xâm nhập hai giờ sau đó, hóa đơn đã lên tới khoảng 740.000 USD tiền suy luận trái phép — trong chưa đầy 26 giờ, từ đầu đến cuối.
Có một câu trong báo cáo đáng để dừng lại đọc kỹ. Trích dẫn từ hãng bảo mật Wiz, Railway viết: “Tình huống leo thang trở thành một cuộc đua tốc độ agent, với Railway phòng thủ trước các model đã bị tháo khóa an toàn (abliterated models) và một harness tương tự ARTEX.” Abliterated model là những model đã bị gỡ bỏ phần huấn luyện từ chối — lớp fine-tuning an toàn vốn lẽ ra làm chậm hoặc chặn một script được xây để dò từng endpoint nhà cung cấp tìm quota còn lại của một key bị đánh cắp. Ghép điều đó với một harness tự hành, bạn có một kẻ tấn công không ngủ, không do dự, không bao giờ mệt khi thử nhà cung cấp tiếp theo trong danh sách. Lỗi OIDC là thứ mở đường cho kẻ tấn công vào. Những gì xảy ra sau đó mới là hình ảnh thật của tốc độ agent khi credential đã sống.
Railway thật sự đã làm gì sau đó
Danh sách khắc phục khá dài: xoay toàn bộ credential nội bộ và khởi tạo lại PKI mới, dựng lại hệ thống nội bộ từ source đã xác thực, cấp lại các máy đã bị chạm vào, vô hiệu hóa credential cloud đang hoạt động, thu hồi credential tĩnh, và cắt quyền truy cập dịch vụ giải mã key trong lúc vá lỗi. Railway cũng vô hiệu hóa toàn bộ session và token người dùng lúc 20:19 UTC ngày 21/10 — bước đi thẳng thừng, gây phiền toái, dễ bị bỏ qua khi đang chịu áp lực nhưng rất đắt giá nếu thật sự bỏ qua.
Các sửa đổi cấu trúc mới là phần quan trọng hơn với ai đang cân nhắc dùng Railway sau vụ này: build chuyển sang hạ tầng cách ly mới với VM tạm thời cho từng máy và credential giới hạn phạm vi, nên một build giờ không thể chạm tới bí mật của build khác dù có lỗ hổng thoát mới xuất hiện. Pipeline CI giờ bắt buộc 2FA và sinh trắc học cho thao tác nhạy cảm, và các thao tác mã hóa/giải mã trên credential lưu trữ được ghi log kiểm toán tập trung — phiên bản tiếp theo của kiểu tấn công này sẽ bị phát hiện trong vài phút, không phải sau khi mọi chuyện đã xong.
Vì sao chuyện này đáng quan tâm ngoài phạm vi Railway
Nếu bạn vận hành một nền tảng CI/CD, hoặc bạn là khách hàng đang giao API key cho một nền tảng như vậy, bài học không phải là “ngừng dùng OIDC”. Mà là cấu hình niềm tin OIDC cần được soát kỹ như một quy tắc firewall — sai một binding thôi, không chỉ metadata bị lộ, mà credential cho mọi dịch vụ build chạm tới cũng có thể lộ theo. Nếu pipeline deploy của bạn giải mã và tiêm API key lúc runtime, đáng hỏi thẳng nền tảng bạn dùng: cách ly filesystem build theo từng tenant ra sao, và việc giải mã credential có được ghi log, giới hạn tốc độ độc lập với bước build hay không. Câu trả lời của Railway cho cả hai, sau vụ này, đã tốt lên đáng kể — nhưng từng không đúng với khoảng 100.000 workspace, trước khi ai đó ngoài Railway biết chuyện.
Gian lận suy luận AI giờ xứng đáng có tên riêng. Credential cloud bị đánh cắp trước đây thường quy đổi thành đào coin. Một token nhắm vào API model frontier giờ đáng tiền thật với ai điều khiển một harness đủ nhanh để đốt hết quota, và 740.000 USD trong chưa đầy 26 giờ là một đường cong lợi nhuận rất dốc. Chờ thêm nhiều sự cố năm 2027 mà con số nổi bật không còn là “bao nhiêu dữ liệu bị lộ”, mà là “bao nhiêu tiền suy luận đã bị đốt”.
Nguồn: Railway, “Incident Report: October Security Incident”.
Bài viết liên quan
· 5 phút đọc
ai-infrastructure
NVIDIA Mở Mã Nguồn Stack Kubernetes Cho GPU — Nhưng Có Một Ràng Buộc
NVIDIA ra mắt NVKE và NVKR, công cụ Apache 2.0 để chạy Kubernetes quản lý trên hạ tầng GPU. Đây là thứ chúng thực sự làm, và vì sao ràng buộc thật nằm ở infra controller của NVIDIA, không phải ở bản thân Kubernetes.
Đọc tiếp
· 10 phút đọc
agentic coding
Prompt Injection, Không Phải Jailbreak: Lỗ Hổng Đang Hạ Gục AI Agent Năm 2026
Phần 3 trong series an toàn AI agent: vì sao prompt injection — không phải jailbreak — là lỗ hổng thật đứng sau CamoLeak, Comment and Control, CometJacking và chuỗi CVE trong Claude Code, cùng kiến trúc phòng thủ CaMeL và sandbox-runtime.
Đọc tiếp
· 6 phút đọc
ai-agents
Autofix Của GitHub Chính Thức GA. Nhưng Chữ "Đã Kiểm Chứng" Hẹp Hơn Nhiều So Với Nghe Tưởng.
Ngày 15/10, GitHub đưa agentic autofix cho code scanning lên GA. Luồng làm việc thì thật sự hữu ích. Nhưng chữ "validated" trong thông báo đang làm nhiều việc marketing hơn là việc kỹ thuật.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.