
BÀI VIẾT
AI Kill Switch Của CrowdStrike Là Một Cái Ngắt Mạch Tốt — Nếu Bạn Đã Biết Agent Của Mình Ở Đâu
CrowdStrike ra mắt AI Kill Switch tại Fal.Con Europe, cho phép team bảo mật bấm tay cắt agent khỏi model của nó qua Falcon Guardian. Đây là cải thiện thật, nhưng có một điều kiện nó không tự giải quyết được: phải biết agent đó tồn tại trước.
Trong bài viết
Ngày 3/11, Michael Devins của CrowdStrike đăng một bài blog mô tả thứ công ty này vừa ra mắt vài ngày trước tại Fal.Con Europe ở Barcelona: một cái nút để cắt quyền truy cập của AI agent vào model đang chạy nó. Họ gọi đó là AI Kill Switch, nằm trong sản phẩm Falcon Guardian.
Cách hoạt động đơn giản hơn cái tên nghe có vẻ. Một admin trong Falcon Guardian phát hiện agent làm gì đó bất thường, rồi bấm tay để kích hoạt. Kill switch không chạm trực tiếp vào code hay host của agent — nó đi qua một AI gateway, có thể là Falcon AI Gateway của chính CrowdStrike (miễn phí, không tính thêm) hoặc gateway của bên thứ ba đã được kết nối sẵn. Gateway ngừng chuyển request của agent đến model đang chạy nó. Không còn quyền gọi model, agent coi như tê liệt, trừ phần đã cache sẵn ở local. Nó cũng chặn agent khởi động lại trên host hoặc nhóm host đó cho đến khi ai đó mở lại.
Điều khiến kill switch có giá trị
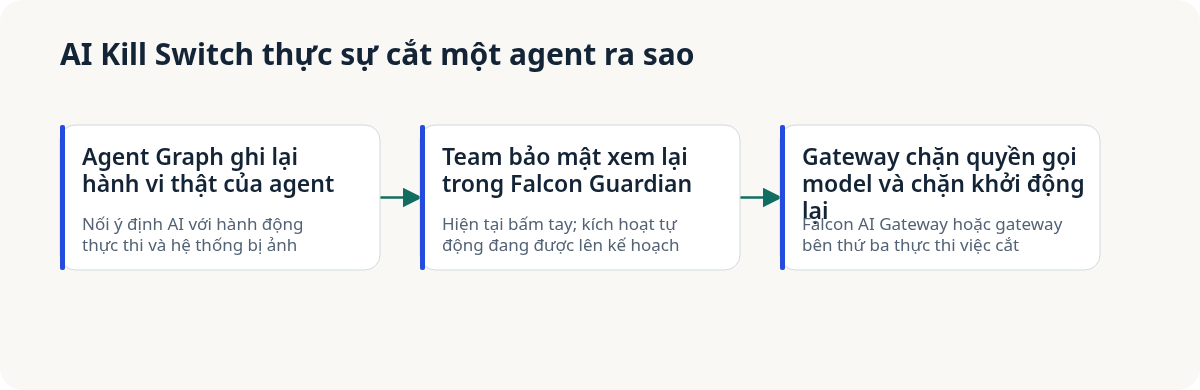
Tất cả điều này vô nghĩa nếu không biết chuyện gì sai từ đầu, và đây là nơi Agent Graph của CrowdStrike thực sự làm việc. Agent Graph là cách công ty này cố gắng nối một đường thẳng từ “AI được yêu cầu làm gì” đến “nó thực sự đã chạm vào đâu” — ý định đến hành động thực thi, theo cách họ diễn đạt. Đây mới là phần khó. Xây một kill switch thì dễ, miễn là bạn biết nhắm vào agent nào. Biết agent nào, và biết đúng lúc, là phần mọi vendor trong lĩnh vực này vẫn còn đang chạy theo.
CrowdStrike nói rõ đây chỉ là bước đầu, chưa phải hệ thống hoàn chỉnh. Trigger hiện tại là con người nhìn dashboard rồi bấm nút. Công ty nói kích hoạt tự động sẽ đến, gắn với “các phát hiện đặc thù cho AI hoặc hành vi agent rủi ro,” cùng với khả năng ngăn chặn đồng bộ trên endpoint, identity, cloud, SaaS và browser. Tất cả được mô tả là “sắp có” — trong ngôn ngữ của các vendor bảo mật, cụm này thường nghĩa là có thật nhưng chưa ra mắt.
Lỗ hổng mà một nút bấm tay không lấp được
Đây là phần đáng ngồi lại suy nghĩ trước khi coi vấn đề đã được giải quyết. Kill switch, dù bấm tay hay tự động, chỉ kích hoạt được trên agent mà nền tảng CrowdStrike đã biết tồn tại và đang theo dõi qua Agent Graph. Chữ “đã biết” này quan trọng. Các nhà nghiên cứu bảo mật theo dõi agent AI tự động và agent “ngủ quên” — loại được một script, một job CI, hay một integration tạm bợ dựng lên rồi bị bỏ quên — đã cảnh báo đúng lỗ hổng này suốt gần cả năm nay: agent không ai đăng ký, chạy với credential không ai xoay vòng, vô hình với bất kỳ nền tảng nào cần được báo trước agent đó tồn tại thì mới bảo vệ được.
Kill switch của Falcon Guardian giải quyết vấn đề “chúng ta thấy nó và cần dừng lại.” Nó không giải quyết vấn đề “chúng ta không biết nó ở đó.” Đây là hai kiểu thất bại khác nhau, và doanh nghiệp mua tính năng này nên thành thật với chính mình xem đang gặp kiểu nào. Nếu danh sách agent của bạn chưa đầy đủ, một kill switch rất tốt gắn với một Agent Graph rất tốt vẫn đang chờ ở giai đoạn mà sự cố chưa bao giờ chạm tới.
Còn một vấn đề về thời gian. Agent Graph phải ghi lại hành vi, con người phải xem lại, rồi gateway mới cắt quyền. Mỗi bước đó tốn thời gian tính bằng phút, có thể vài giây nếu phát hiện rõ ràng. Một số sự cố an ninh agent đáng lo nhất năm nay — chuỗi exploit tự động, tool call tự lan truyền — gây hại trong thời gian ngắn hơn cả bước xem lại đó. Một kill switch bấm tay là cải thiện thật so với không có gì. Nhưng nó không thay được việc giới hạn phạm vi agent chặt từ đầu, để không còn gì nhiều mà phải cắt.
Ai nên thực sự dùng tính năng này
Nếu bạn đã chạy Falcon sensor trên các host và cloud workload nơi agent của bạn hoạt động, đây là bổ sung đáng giá, và mức giá — miễn phí qua gateway có sẵn — xóa luôn cái lý do thường dùng để không bật lên. Nếu agent của bạn chạy trên hạ tầng CrowdStrike không phủ tới, hoặc qua gateway chưa kết nối vào Agent Graph, bạn vừa mua một kill switch cho chiếc xe bạn không lái.
Trước khi đưa cái này vào báo cáo bảo mật, hỏi ba câu đơn giản: bạn có biết mọi host và cloud workload nào đang chạy agent hôm nay không, sensor có thực sự được triển khai ở đó không, và nếu một model bắt đầu gọi những thứ không nên gọi, bao nhiêu phút sẽ trôi qua trước khi có ai nhận ra — không phải trước khi switch được bấm, mà trước khi có người nhìn vào. CrowdStrike xây được một cái ngắt mạch tốt. Nó có bảo vệ được bạn hay không phụ thuộc hoàn toàn vào việc bạn đã làm cái việc không hào nhoáng là biết agent của mình đang ở đâu chưa.
Bài viết liên quan
· 5 phút đọc
ai-agent
Meta Mua Conductor — Và Cuộc Đua Giành Lớp Điều Phối AI Agent Rõ Hơn Bao Giờ Hết
Meta mua Conductor ngày 4/11, startup có app chạy Claude Code, Codex và các agent code khác song song. Dịch vụ cloud tắt ngày 20/11 — chỉ ba tuần sau thông báo, không phải ba tháng.
Đọc tiếp
· 5 phút đọc
an-ninh-ai
Pipeline AI Của OpenAI Tìm Ra 948 Exploit Root Linux, Giá 1.279 USD Mỗi Cái
Pipeline tự động của OpenAI biến Linux kernel 40 triệu dòng thành 948 exploit leo quyền hoạt động thật với tổng chi phí 1,21 triệu USD — khoảng 1.279 USD mỗi exploit, so với 20.000-70.000 USD bug bounty truyền thống. Mười ngày sau, chưa tới một nửa có bản vá đang xử lý.
Đọc tiếp
· 5 phút đọc
an-ninh-ai
Một Key Cloud AI Bị Đánh Cắp Gây Thiệt Hại Gần 1 Triệu Đô Trong 8 Giờ
Báo cáo ngày 3/11 của Mandiant ghi nhận các vụ LLMjacking biến credential cloud bị đánh cắp thành subscription bán lại qua gateway 'LLM Mixer' chợ đen — một nạn nhân mất gần 1 triệu USD trong dưới 8 giờ. Chuỗi tấn công thật và danh sách cần kiểm tra ngay.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.