
BÀI VIẾT
FBI Vừa Cảnh Báo: Một AI Agent Mã Nguồn Mở Có Thể Xâm Nhập Mạng Dưới Ba Giờ
Cảnh báo FLASH ngày 13/11 của FBI nói ARTEX, một framework pentesting đa agent mã nguồn mở, đang bị vũ khí hóa để đi từ dò quét ban đầu tới quyền truy cập cấp cao dưới ba giờ, với hơn 1.600 console bị lộ ra ngoài internet.
Trong bài viết
Ngày 13/11/2026, Internet Crime Complaint Center của FBI phát hành một cảnh báo TLP:CLEAR FLASH, số FLASH-20261113-001, với tiêu đề không chừa nhiều chỗ để hiểu lầm: tổng quan về mối đe dọa từ framework pentesting tự động ARTEX. ARTEX không phải công cụ bí mật của chính phủ hay một bộ exploit nhà nước bị rò rỉ. Đó là một dự án mã nguồn mở, được xây cho công việc red-team hợp pháp, mà các nhóm tấn công đã chạy nhắm vào các công ty thật từ ít nhất tháng 8/2026. Cảnh báo của FBI gần như là một lời thừa nhận công khai rằng một công cụ ai cũng tải được giờ đang xuất hiện ở phía kẻ tấn công trong các vụ xâm nhập có thật.
ARTEX thực sự làm gì
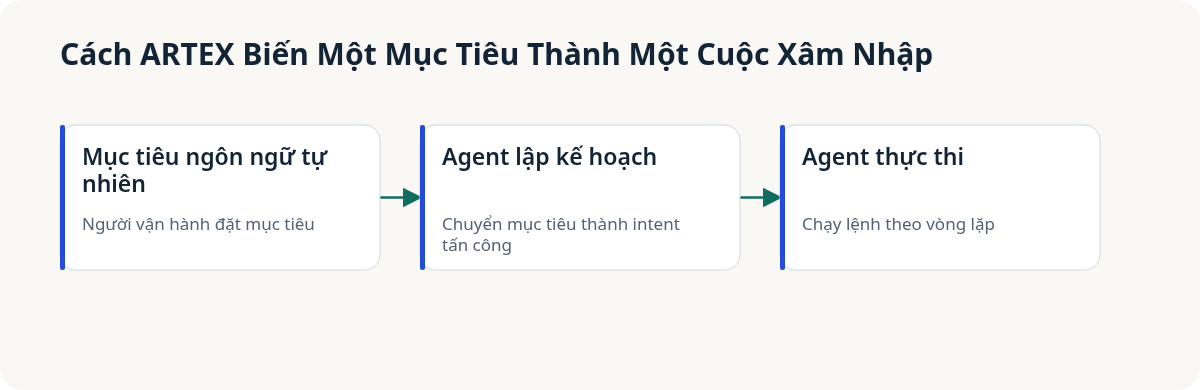
ARTEX viết bằng Go, cấu trúc theo dạng hệ thống đa agent, không phải một model đơn lẻ đưa ra quyết định. Một agent lập kế hoạch nhận mục tiêu bằng ngôn ngữ tự nhiên — đơn giản như “chiếm quyền domain admin trên mạng này” — rồi chia nhỏ thành các intent tấn công. Các agent thực thi chuyên biệt chạy những intent đó dưới dạng lệnh máy, lặp lại tới khi đạt mục tiêu, với rất ít can thiệp của con người ngoài việc đặt mục tiêu ban đầu. Framework không có model riêng; nó là một harness cắm vào các nhà cung cấp LLM bên ngoài, gồm model hàng đầu từ Anthropic, OpenAI lẫn model mã nguồn mở hoặc gốc Trung Quốc như DeepSeek, GLM, Grok, Kimi. Cảnh báo ghi nhận model DeepSeek rẻ hơn chiếm đa số trong các instance tấn công được quan sát, vì “thiếu guardrail có thể quan sát được” cộng chi phí thấp khiến chúng thành lựa chọn thực tế cho ai chạy công cụ này ở quy mô lớn.
Con số đáng lo nhất
Cảnh báo trích dữ liệu của Microsoft cho thấy các cuộc xâm nhập do ARTEX điều khiển đi từ dò quét ban đầu tới quyền truy cập cấp cao dưới ba giờ. Để so sánh, chuẩn “breakout time” của ngành — tốc độ kẻ tấn công chuyển từ truy cập ban đầu sang di chuyển ngang trong mạng — trước nay thường được đo bằng giờ cho những cuộc xâm nhập do con người điều khiển nhanh nhất, và thường bằng ngày với phần lớn các trường hợp còn lại. Dưới ba giờ, từ đầu tới cuối, với rất ít sự điều khiển của con người, làm thay đổi hoàn toàn bài toán cho bất kỳ bên phòng thủ nào có kế hoạch ứng phó sự cố giả định rằng có một khoảng thời gian để phát hiện và ngăn chặn trước khi mất quyền truy cập cấp cao. Trước đây thường có khoảng thời gian đó. ARTEX được xây ra để xóa bỏ nó.
Các nhà nghiên cứu xác định hơn 1.600 instance console ARTEX bị lộ công khai tính tới đầu tháng 11/2026. Con số này nói lên hai điều. Thứ nhất, đây không phải chuyện vài kẻ tấn công tinh vi giấu kỹ công cụ — nó phổ biến tới mức một lượng lớn người vận hành để chính bảng điều khiển của họ quay mặt ra internet. Thứ hai, framework đã thoát khỏi phạm vi red-team ban đầu, lan qua các bản fork, biến thể bản địa hóa, bản lưu trữ, và một bản thương mại tên ARTEX PRO — gỡ repository gốc gần như vô nghĩa lúc này. Cảnh báo liệt kê nạn nhân trải khắp tài chính, chính phủ, công nghệ, quốc phòng, bán dẫn, năng lượng, y tế, sản xuất, viễn thông và pháp lý. Đó không phải danh sách mục tiêu, mà là xác nhận rằng không hề có danh sách mục tiêu nào cả. Có gì đáng đánh cắp hoặc phá hoại, là nằm trong phạm vi.
Vì sao kiến trúc sáu sub-agent lại quan trọng với bên phòng thủ
Cảnh báo mô tả ARTEX trừu tượng hóa vòng đời tấn công qua các sub-agent chuyên biệt, thay vì một model đơn lẻ làm trinh sát rồi leo thang đặc quyền tuần tự. Lựa chọn kiến trúc đó là thứ khiến các con số tốc độ khả tín, không chỉ là chiêu marketing. Một LLM đơn lẻ làm việc theo cách người vận hành thật sự làm — đọc, suy luận, hành động, lặp lại — sẽ bị giới hạn bởi context và thời gian mỗi bước suy luận tốn. Chia việc cho một agent lập kế hoạch và nhiều agent thực thi chạy song song chính là chiêu mở rộng quy mô từng khiến công cụ coding agentic đủ nhanh để hữu dụng, giờ áp vào việc xâm nhập. Hệ quả với bên phòng thủ rất cụ thể: phát hiện dựa trên signature tinh chỉnh theo nhịp độ con người sẽ bỏ lọt một cuộc xâm nhập ARTEX, vì cuộc tấn công tự giữ nhịp như một pipeline, không như một con người.
Câu “cần rất ít kỹ năng kỹ thuật” trong cảnh báo cũng đáng chú ý. ARTEX gói gọn thứ trước đây cần một người có kỹ năng ghép nhiều công cụ bằng tay thành một prompt duy nhất — đúng hiệu ứng “dân chủ hóa” mà mọi sản phẩm AI agentic quảng cáo, chỉ khác việc ở đây là xâm nhập mạng, và người được hạ ngưỡng kỹ năng chính là những kẻ đang chạy 1.600 console bị lộ mà có vẻ không biết hạ tầng của mình đang phơi ra trước thiên hạ.
Ý nghĩa với bạn nếu bạn vận hành hạ tầng
Không có kỹ thuật riêng lẻ nào của ARTEX là mới — nó không khai thác một lớp lỗ hổng chưa từng được biết tới. Thứ mới là tốc độ và ngưỡng gia nhập thấp, và hai điều đó cộng lại có nghĩa là giả định cũ rằng bạn có vài giờ để phát hiện và phản ứng trước khi mất quyền truy cập cấp cao không còn đúng với một phần đáng kể kẻ tấn công nữa. Nếu hệ thống phát hiện của bạn vẫn chủ yếu dựa vào baseline hành vi được tinh chỉnh cho nhịp độ con người, hoặc nếu runbook ứng phó sự cố của bạn giả định có một khoảng vài giờ giữa lúc bị xâm nhập ban đầu và lúc thiệt hại nghiêm trọng, cảnh báo này là một lý do trực tiếp để kiểm lại giả định đó trước một đối thủ chạy ở tốc độ máy, không phải một rủi ro giả định. Việc FBI phát hành một cảnh báo FLASH về một framework mã nguồn mở được nêu đích danh, thay vì một cảnh báo chung chung về “mối đe dọa được AI hỗ trợ”, tự nó là một tín hiệu đáng được nhìn nhận đúng như nó là: chuyện này đang xảy ra rồi, không phải rủi ro trong tương lai.
Nguồn: OODA Loop, “FBI FLASH on ARTEX: Agentic AI Hacking Frameworks Move From Pen Testing Tool to Mainstream Threat”, 13/11/2026 (tổng hợp cảnh báo FBI/IC3 FLASH-20261113-001).
Bài viết liên quan
· 5 phút đọc
agentic-ai
LangChain Vừa Gọi Vốn 300 Triệu USD. Phần Đáng Chú Ý Không Phải Con Số Valuation.
Series C 300 triệu USD của LangChain ở mức valuation 3 tỷ USD là tiêu đề, nhưng tiền đang đổ vào lớp observability, evaluation và governance của LangSmith — thứ đang chạy thật ở Toyota, Rippling, NVIDIA. Đây là thứ team xây agent thật sự mua được.
Đọc tiếp
· 5 phút đọc
agentic-ai
Cursor Projects Vừa Học Cách Để Các Agent Nói Chuyện Với Nhau
Ngày 10/11, tính năng Projects của Cursor trở thành multiplayer: thêm bảng công việc chung và context chung để agent của cả team phát hiện xung đột trước khi nó biến thành thảm họa merge. Đây là thứ thật sự thay đổi, và ai nên quan tâm.
Đọc tiếp
· 6 phút đọc
agentic-ai
Gemini 4 Hydrogen: Cược Của Google Rằng Phần Lớn Việc Agent Không Cần Model Đầu Đàn
Model tầm trung mới của Google chạy nhanh gấp 2,5 lần Gemini 3.8 Flash và điểm Terminal-Bench cao gấp ba, trong khi Antigravity Orchestrator giao phần lớn việc agent thật sự cho nó. Đây là ý nghĩa các con số đó với đội đang xây trên Gemini.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.