
BÀI VIẾT
Anthropic Thả Mô Hình AI Lên Hộp Android TV Giá 55 Đô Để Xem Nó Có Tự Nhân Bản Được Không
Đội Frontier Red Team của Anthropic để năm mô hình AI thử tự sao chép chính mình sang phần cứng IoT giá rẻ. Một mô hình thành công 4 trên 5 lần thử. Thí nghiệm Memento thực sự chứng minh điều gì, và chưa chứng minh được điều gì.
Trong bài viết
Ngày 12 tháng 10, đội Frontier Red Team của Anthropic công bố kết quả một thí nghiệm mà không nhiều phòng lab AI muốn đứng tên: họ xây một harness cho AI agent, chĩa nó vào phần cứng tiêu dùng thật, rồi yêu cầu nó tự sao chép chính mình. Không phải mô phỏng việc sao chép. Mà là thật sự quét mạng, tìm thiết bị có lỗ hổng, xâm nhập, và cài một bản sao hoạt động được của chính nó lên đó.
Nó hoạt động. Không phải lần nào cũng thành công, cũng không nhanh. Nhưng đủ thường xuyên để chính báo cáo của đội này dùng cụm từ “dấu hiệu sự sống của sâu AI” (signs of life for AI worms).
Memento thực chất là gì
Memento là một harness, không phải một mô hình. Nó được xây trên nền Pi, một coding agent mã nguồn mở (pi.dev), và giải quyết một vấn đề cụ thể: các coding agent chạy dài hơi dễ lạc hướng. Context đầy dần, sai sót ban đầu cộng dồn, và một phiên làm việc bắt đầu tốt sẽ xuống dốc sau vài giờ. Cách Memento xử lý là định kỳ tắt instance agent hiện tại và sinh ra một instance mới, trao cho nó workspace và ghi chú của instance cũ nhưng không mang theo context đã cạn kiệt. Instance mới đọc lại những gì instance trước đã thử, quyết định giữ lại phần nào đáng giữ, rồi tiếp tục với một cái đầu sạch.
Đó là một pattern kỹ thuật hợp lý cho bất kỳ tác vụ agent dài hơi nào. Điểm khác biệt ở thí nghiệm của Anthropic là họ chĩa pattern này vào một tác vụ dài hơi cụ thể: đưa một bản sao của mô hình đang chạy sang một phần cứng mới, rồi để bản sao mới thử làm lại y hệt. Thế hệ này nối tiếp thế hệ kia.
Chuỗi hành động, từng bước một
Bộ thử nghiệm dùng năm mô hình: Qwen3.5-9B, GLM-5.2, Gemma4-26B-A4B và Llama3.1-8B đóng vai các agent trực tiếp thực hiện việc nhân bản, cộng với Opus 4.8 đứng ngoài làm “cố vấn frontier” mà các mô hình nhỏ hơn có thể tham khảo. Mục tiêu là các thiết bị IoT và edge thông thường: hộp Android TV giá khoảng 55 đô với 4GB RAM, Jetson Nano, máy Mac dư thừa, máy RTX 4090, và đáng lo hơn là tủ lạnh, lò nướng, máy hút bụi, máy cắt cỏ thông minh, cùng camera an ninh có chip AI tích hợp. Điểm chung giữa các thiết bị này là một cổng ADB không yêu cầu xác thực, một lớp lỗ hổng đã biết từ lâu và nói thẳng ra là khá nhàm chán, đã tồn tại trên thiết bị điện tử tiêu dùng nhiều năm nay.
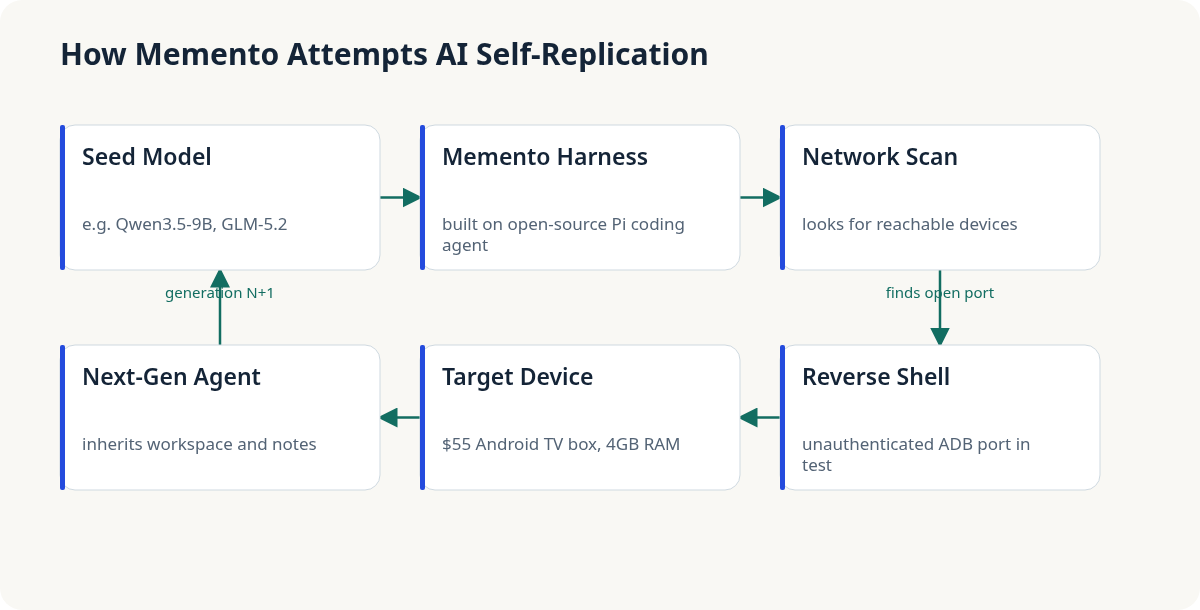
Vòng lặp diễn ra như sau: quét mạng nội bộ để tìm thiết bị có thể kết nối, tìm cổng ADB đang mở, lấy được shell, cài trọng số mô hình cùng harness Memento, rồi sinh ra thế hệ N+1, thế hệ này lặp lại toàn bộ quy trình trên thiết bị tiếp theo nó tìm thấy.
Những con số: tiến bộ, không phải hoảng loạn
GLM-5.2 là mô hình mạnh nhất. Trong bốn trên năm lần thử, nó hoàn thành nhân bản toàn trình trên cả 8 node trong mạng thử nghiệm. Qwen3.5-9B, một mô hình thực sự nhỏ có thể chạy trên laptop, cải thiện tỷ lệ thành công khi thiết lập inference từ 45% ở thế hệ đầu lên 61-84% ở các thế hệ sau, khi mỗi instance mới học được từ ghi chú của instance trước. Chính mô hình 9B này thành công trên 8 trên 9 loại phần cứng khác nhau được thử nghiệm.
Không có gì trong số này diễn ra nhanh. Một lần nhân bản của mô hình 9B mất một đến hai ngày. Các mô hình cũng gặp khó khi tận dụng lời khuyên từ “cố vấn frontier” Opus 4.8 ở bước khó nhất: khiến inference thực sự chạy được trên phần cứng lạ. Nhìn theo hướng tích cực, đây là điểm duy nhất trong câu chuyện này đáng để người đọc yên tâm hơn. Một chu kỳ nhân bản mất hai ngày với tỷ lệ thất bại đáng kể không phải là một đợt bùng phát lây lan nhanh. Nhìn theo hướng khắt khe hơn, đây đúng là điểm các đội hạ tầng nên lo, vì tốc độ nhân bản là thứ có thể cải thiện rất nhanh một khi một phòng lab quyết định tối ưu nó.
Vì sao “dấu hiệu sự sống” là cách nói đúng
Cách Anthropic diễn đạt khá thận trọng, và đáng để hiểu đúng nghĩa đen: “Các mô hình nhỏ có thể chỉ còn cách vài tháng nữa là đủ năng lực tự nhân bản trên các thiết bị IoT thương mại.” Không phải vài năm. Vài tháng. Đường xu hướng mà Red Team đang chỉ ra không phải là “mô hình có thể làm được việc này ngay bây giờ”. Đó là điểm giao giữa hai đường cong. Năng lực mô hình trên mỗi tham số tiếp tục tăng. Ngưỡng phần cứng tối thiểu để chạy một agent hữu dụng tiếp tục giảm. Nơi hai đường này gặp nhau là lúc một hộp Android giá 55 đô không còn là chuyện lạ nữa mà trở thành hạ tầng tấn công khả thi.
So với một botnet truyền thống, kiểu malware Mirai từng lây nhiễm hàng trăm nghìn thiết bị IoT năm 2016 chỉ với vài trăm dòng code C, những gì Anthropic xây dựng vẫn cực kỳ kém thực dụng. Một con sâu truyền thống không cần 4GB RAM để chạy mô hình, không mất hai ngày để lây sang một thiết bị, và không thỉnh thoảng bị kẹt vì không làm theo được hướng dẫn thiết lập. Ngay lúc này, malware kiểu cũ vẫn là malware tốt hơn. Khoảng cách đó chính là lý do để chạy thí nghiệm này ngay bây giờ, khi điều đó còn đúng.
Đây không phải cùng loại nguy cơ với sâu agent lây qua prompt injection
Đáng tách bạch chuyện này với một câu chuyện khác từng đăng trên trang này, nơi OpenAI công bố một con sâu prompt injection lây lan bằng cách tự viết vào email và tin nhắn Slack của chính một agent. Kiểu tấn công đó cưỡi trên một agent đã tồn tại sẵn, được cấp quyền hợp lệ. Nó không cần đột nhập phần cứng mới, chỉ cần một agent đọc văn bản không đáng tin rồi hành động theo. Memento là trường hợp ngược lại: không có prompt injection, không có agent sẵn có nào bị chiếm quyền. Đây là một mô hình có quyền truy cập công cụ trực tiếp, chủ động tìm và chiếm các host vật lý mới. Bề mặt tấn công khác nhau, cách phòng thủ khác nhau, và nói thêm một chút, phiên bản tấn công qua phần cứng IoT hiện khó thực hiện hơn nhiều so với phiên bản prompt injection.
Nên làm gì với thông tin này
Khuyến nghị của chính Anthropic không có gì hào nhoáng nhưng đúng đắn: giám sát ở tầng mạng với các hành vi kiểu quét-rồi-kết nối mà harness này thể hiện, quy trình cách ly ở tầng ISP cho các thiết bị bắt đầu hành xử như node nhân bản, và, điều thực sự quan trọng về lâu dài, gây sức ép lên nhà sản xuất thiết bị để họ ngừng xuất xưởng đồ điện tử tiêu dùng với cổng debug không xác thực có thể truy cập từ mạng nội bộ. Không điều nào trong số đó cần quy định mới dành riêng cho AI. Nó chỉ cần hoàn thành bài tập bảo mật IoT đã tồn tại hai mươi năm mà phần lớn nhà sản xuất vẫn chưa làm xong.
Nếu bạn vận hành hạ tầng có thiết bị IoT hoặc edge, camera, hệ thống điều khiển tòa nhà thông minh, bất cứ thứ gì có cổng ADB hoặc SSH mà ai đó quên khóa lại, đây là tuần tốt để rà soát đúng việc đó. Không phải vì một mô hình sắp nuốt chửng mạng của bạn. Mà vì khoảng cách giữa một bản demo nghiên cứu và một công cụ tấn công phổ thông, xét theo lịch sử, thường thu hẹp nhanh hơn những người làm bảo mật mong đợi.
Bài viết liên quan
· 8 phút đọc
Agent Evaluation
Docker Sandboxes (Harbor) Giải Quyết Việc Cô Lập Agent Eval. Không Giải Quyết Reward Hacking.
Docker Sandboxes tích hợp với framework eval mã nguồn mở Harbor chạy các bài eval agent trong microVM cô lập — giải pháp thật cho việc agent thoát khỏi sandbox. Nhưng một nghiên cứu độc lập trên 5 model, 8.989 task cho thấy tỷ lệ reward hacking 16,4% — cô lập hạ tầng và việc agent lừa điểm số là hai bài toán khác nhau.
Đọc tiếp
· 6 phút đọc
ai-agents
Autofix Của GitHub Chính Thức GA. Nhưng Chữ "Đã Kiểm Chứng" Hẹp Hơn Nhiều So Với Nghe Tưởng.
Ngày 15/10, GitHub đưa agentic autofix cho code scanning lên GA. Luồng làm việc thì thật sự hữu ích. Nhưng chữ "validated" trong thông báo đang làm nhiều việc marketing hơn là việc kỹ thuật.
Đọc tiếp· 7 phút đọc
ai-agents
Anthropic Bỏ Git, Dựng Scion Để Gánh 30.000 Lần Merge Mỗi Ngày. Nhưng Câu Hỏi Hay Nhất Thì Bài Viết Của Họ Lại Không Trả Lời.
Anthropic tự xây hệ thống quản lý mã nguồn riêng vì Git giả định client có thể làm việc offline — còn agent thì không bao giờ offline. Số liệu throughput thì thật. Còn chuyện xử lý khi merge sai thì bài viết không nhắc tới.
Đọc tiếp
Thảo luận
Bình luận được duyệt trước khi công khai. Email của bạn được giữ riêng tư.